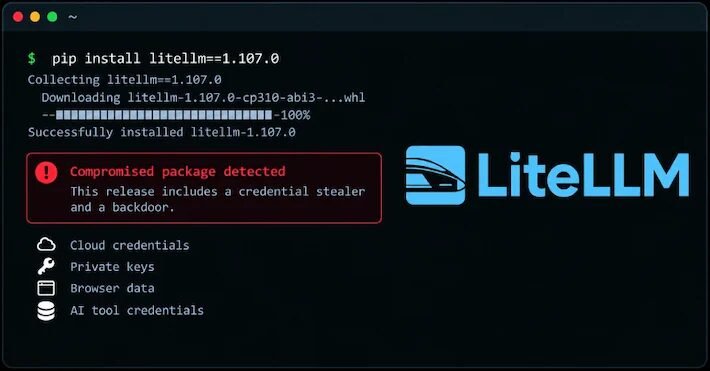
O ecossistema de inteligência artificial (IA) enfrentou um incidente de segurança quando a versão 1.107.0 do pacote Python LiteLLM foi comprometida em um ataque à cadeia de suprimentos. A ameaça, identificada inicialmente por pesquisadores da Upwind, além de análises das empresas SafeDep, Socket e StepSecurity, espalhou códigos maliciosos capazes de coletar chaves de API, credenciais de nuvem e dados de navegadores.
Do outro lado, a equipe da ferramenta LiteLLM classificou o caso com prioridade máxima e iniciou uma investigação detalhada. Oliver Jensen, diretor de segurança da empresa, explicou que o ataque aconteceu porque cibercriminosos roubaram senhas de acesso de três engenheiros no GitHub. Os invasores conseguiram rodar e aprovar o sistema de atualizações da empresa para espalhar o código malicioso.
“Todos os tokens que participaram deste ataque foram revogados”, afirmou o executivo. Jensen acrescentou que a LiteLLM removeu temporariamente a maioria dos usuários da organização no GitHub como medida de precaução.
Como o código malicioso opera nos sistemas
O programa contaminado foi distribuído em lojas oficiais de softwares para programadores e em instaladores de sistemas, o que permitiu que milhões de usuários pudessem ser atingidos. O perigo reside no fato de que o vírus começa a agir sozinho no computador assim que o sistema de programação Python é ligado, mesmo que a pessoa nunca tenha usado a biblioteca LiteLLM.
A ameaça utiliza arquivos de inicialização automática do Python para rodar duas cargas principais. A primeira funciona como um coletor de dados pessoais e corporativos ao varrer chaves de acesso a serviços de nuvem como AWS e Azure, além de senhas salvas em navegadores e credenciais de ferramentas de desenvolvimento. A segunda etapa estabelece uma conexão periódica com um repositório externo para baixar e executar novas instruções. Especialistas da StepSecurity detalharam o comportamento da ameaça em um relatório técnico publicado nesta quarta-feira (21).
Medidas de contenção e recuperação para usuários
A gravidade do incidente exigiu ações rápidas de mantenedores e operadores de sistemas. A plataforma PyPI removeu a versão contaminada e os repositórios de contêineres limparam as imagens afetadas, enquanto especialistas de segurança e analistas de plataformas como a Upwind e a StepSecurity debatem a necessidade de maior rigidez na verificação de procedência de código.
Para quem utilizou a versão comprometida, os pesquisadores recomendam uma abordagem rigorosa que vai além da desinstalação: como o malware executa rotinas de coleta logo na inicialização, qualquer ambiente onde a versão 1.107.0 rodou deve ser considerado vulnerável.
As recomendações incluem fixar a versão segura anterior, especificamente a 1.106.2, e realizar a rotação imediata de todas as chaves de acesso, tokens de nuvem, senhas de banco de dados e credenciais de IA que estivessem acessíveis na máquina ou no servidor afetado.
What do you feel about this post?

Like

Love

Happy

Haha

Sad