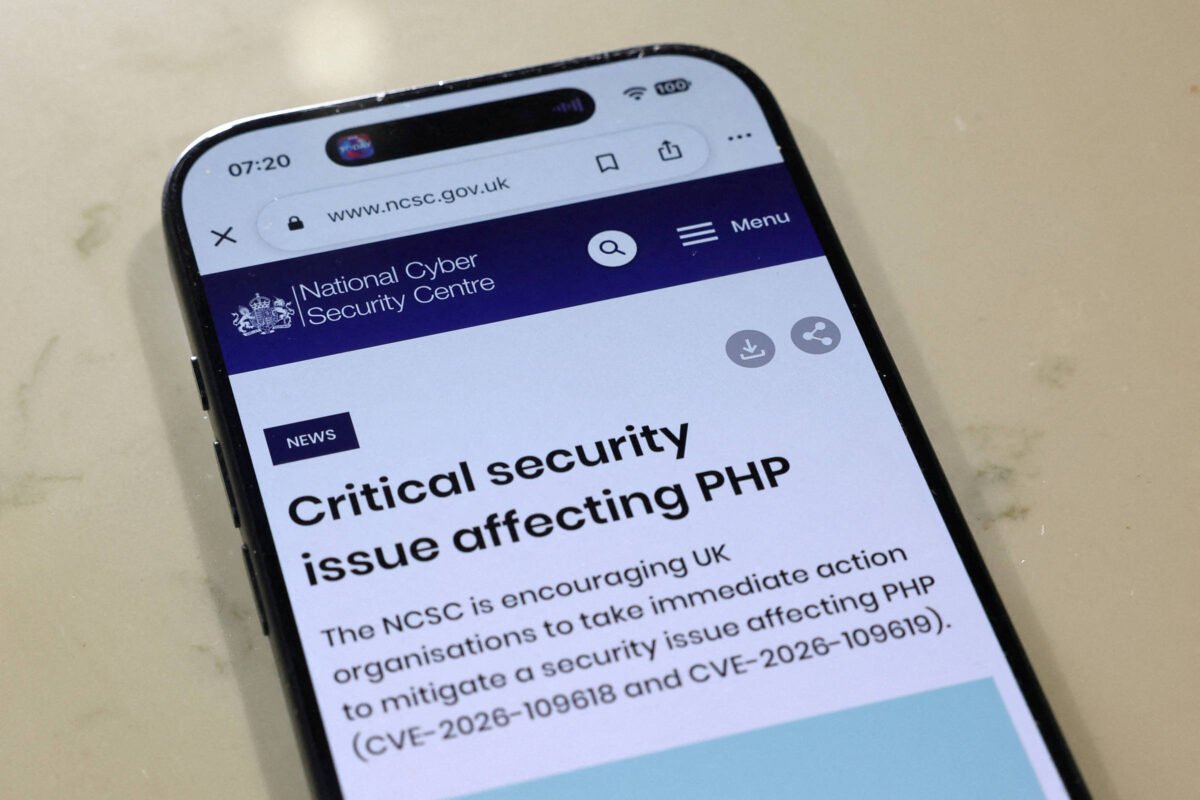
Governos, empresas e tribunais em diversos países precisaram suspender sistemas de urgência após a descoberta de falhas críticas de segurança na linguagem de programação PHP. No Brasil, pelo menos três tribunais federais interromperam o acesso externo a plataformas digitais como medida preventiva diante de uma onda que acumulou milhões de tentativas de invasão globalmente.
A mobilização internacional começou depois que nações europeias retiraram páginas oficiais do ar. No território brasileiro, a vulnerabilidade afetou o funcionamento do Sistema Eletrônico de Informações (SEI), amplamente utilizado por órgãos públicos para gerenciar documentos e processos administrativos.
“A indisponibilidade temporária do serviço está relacionada a uma vulnerabilidade recente identificada no próprio PHP. Como consequência, qualquer aplicação que dependa e seja executada em ambiente/servers PHP é potencialmente afetada por essa fragilidade”, comunicou a Anatel por nota, sem estipular prazo para a normalização.
Impacto nos tribunais federais O Tribunal Regional Federal da 1ª Região (TRF-1) bloqueou o acesso externo ao SEI para proteger dados institucionais. “A medida tem caráter preventivo e visa resguardar a segurança do sistema e a integridade das informações institucionais, até que as vulnerabilidades identificadas sejam devidamente avaliadas e corrigidas”, informou o órgão.
O TRF-6 também paralisou o acesso e chegou a suspender o expediente presencial na quarta-feira, retomando as atividades no dia seguinte. Já o TRF-4 adotou o mesmo procedimento de segurança ao fechar o acesso ao sistema. O Ministério da Gestão e da Inovação em Serviços Públicos garantiu que os sites federais e a plataforma Gov.BR permaneceram intactos.
Crise global de TI As interrupções repentinas em serviços de transporte, bancos e governos — de Tóquio a Helsinque — evidenciaram a alta dependência tecnológica da ferramenta e a complexidade de mitigar brechas após a divulgação pública. “Foi um dia longo e uma noite longa, eu sei, para todo o pessoal de TI e segurança… Fazia muito, muito tempo que eu não via nada parecido”, declarou o CEO da Microsoft, Satya Nadella, durante um evento na Alemanha.
Especialistas apontam que as falhas permaneceram ocultas por anos até serem identificadas com o auxílio de inteligência artificial. “Os detalhes dessas falhas se tornaram públicos antes que as correções estivessem prontas, e ataques vêm sendo relatados desde então”, alertou Madeline Lawrence, cofundadora da Aikido Security. “Assim, as empresas estão correndo para se atualizar antes dos invasores, que podem usar IA para explorar essas falhas. Essa é toda a corrida.”
O volume de ameaças disparou rapidamente. Conforme dados da Cloudflare, as investidas maliciosas saltaram de milhares para milhões logo após a revelação pública do problema. “Nas 10 horas anteriores ao anúncio público, observamos milhares de tentativas de exploração da falha em toda a rede”, pontuou o CEO da Cloudflare, Matthew Prince. “Esse número saltou para dezenas de milhares nos 45 minutos após o anúncio, centenas de milhares em duas horas e, agora, milhões.”
O alcance da vulnerabilidade Criada no início da década de 1990, a linguagem PHP sustenta grande parte da arquitetura da internet, marcando presença em plataformas como WordPress e Drupal. “Todos os servidores que usam qualquer versão do PHP lançada nos últimos 20 anos estarão vulneráveis”, destacou Tiffany Farriss, da Drupal Association.
Enquanto órgãos do governo chinês e sul-coreano intensificaram os alertas e elevaram o nível de monitoramento de segurança, autoridades finlandesas indicaram que a restauração completa dos serviços públicos poderá levar dias ou semanas devido à necessidade de testes rigorosos. No Brasil, o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR.Gov) recomendou a verificação imediata das versões instaladas e a aplicação rápida dos pacotes de correção fornecidos pelos desenvolvedores.
What do you feel about this post?

Like

Love

Happy

Haha

Sad