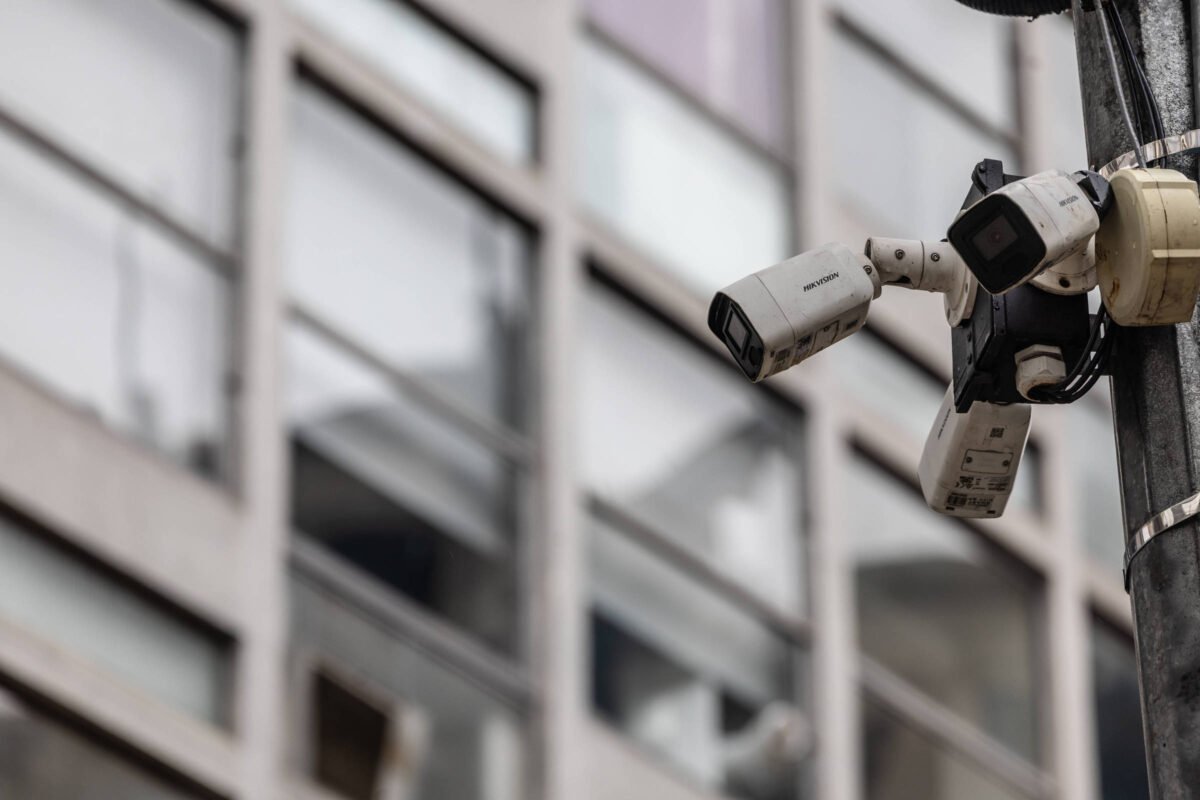
A Prefeitura de São Paulo comunicou à ANPD (Agência Nacional de Proteção de Dados) que 178 usuários do Smart Sampa utilizavam o mesmo padrão de senha. Em resposta a uma fiscalização federal, a gestão de Ricardo Nunes (MDB) admitiu a ocorrência de acesso não autorizado ao sistema de videomonitoramento e detalhou modificações nos protocolos de segurança.
Os esclarecimentos constam em um ofício datado de 29 de outubro, assinado conjuntamente por autoridades da Secretaria Municipal de Segurança Urbana e da Controladoria Geral do Município. O texto foi elaborado em atendimento a uma cobrança formal da agência reguladora a respeito da exposição de informações da plataforma.
Segundo os dados apresentados, as 178 contas representavam 2,73% do total de 6.529 usuários mapeados em um repositório externo, que funciona como um ambiente de armazenamento de arquivos na web. Contudo, o documento não detalha qual era a estrutura da senha identificada.
A administração municipal ponderou que esse montante não traduz o volume exato de perfis invadidos. A gestão apontou que os registros técnicos fornecidos pelo Consórcio Smart City SP — empresa responsável pela operação do programa — vincularam diretamente apenas uma conta ao caso investigado.
Em nota enviada à imprensa, a Prefeitura de São Paulo enfatizou que o programa continua funcionando normalmente. “Cabe destacar que o incidente está relacionado a um vazamento ilegal de dados e não há sinais de ataque externo ao sistema”, pontuou a gestão.
Histórico de falhas e investigações
Os problemas de segurança envolvendo o Smart Sampa vieram a público inicialmente em 20 de outubro. Na ocasião, reportagens mostraram que dados abertos na internet davam acesso direto a imagens de câmeras do programa, alcançando locais sensíveis como creches e unidades de saúde. Na época, o prefeito defendeu a segurança da plataforma e refutou a ocorrência de uso irregular.
Novas vulnerabilidades foram divulgadas posteriormente, incluindo o acesso a imagens de 17 mil câmeras pertencentes a empresas parceiras. Sobre esse caso, a prefeitura declarou que os links estavam armazenados em uma planilha de caráter confidencial, descartou indícios de invasão cibernética e informou que apura o vazamento do arquivo para a imprensa.
Novos mecanismos de segurança
Como resposta à fiscalização da ANPD, o município relatou a exclusão de recursos administrativos que permitiam o cadastro de senhas fora dos critérios recomendados. A administração também decretou a obrigatoriedade da troca periódica de senhas e da autenticação multifator, recurso que demanda uma checagem suplementar para o login.
Pelas novas regras, as senhas precisam conter no mínimo 14 caracteres, combinando letras maiúsculas, minúsculas, algarismos e símbolos. O ofício menciona ainda a adoção obrigatória do reconhecimento facial para a entrada na plataforma. Embora a prefeitura afirme que a autenticação multifator já estivesse disponível, o uso compulsório para todos os perfis foi implementado para endurecer os controles após o incidente.
A linha oficial da administração aponta que o vazamento teve origem na publicação de dados associada a um guarda civil metropolitano com permissões legítimas de acesso. De acordo com o documento, o agente público foi afastado das funções e responde a procedimentos instaurados na Corregedoria da GCM e na Polícia Civil.
A gestão municipal reforça que não detectou indícios de quebra de senhas ou de investidas automatizadas em larga escala, reiterando que foram empregadas credenciais válidas nas invasões e negando a existência de logins e senhas divulgados no repositório. Conforme a administração, a conta envolvida no episódio permitia apenas a visualização de imagens, sem privilégios administrativos totais ou autorização para modificar os bancos de dados oficiais do programa.
Documentos técnicos e especialistas em segurança digital também apontaram falhas mais amplas na plataforma SentinelX, integrada ao Smart Sampa, permitindo que usuários comuns acessassem dados sigilosos e câmeras de outras localidades.
Justificativa sobre prazos e origem
No documento enviado à ANPD, a prefeitura justificou a decisão de não realizar uma notificação separada sobre o incidente. Segundo a linha do tempo apresentada, a gestão foi alertada em 16 de outubro sobre a possível publicação de uma matéria jornalística e confirmou a ocorrência em reunião com a operadora no dia 18.
A intenção da secretaria era enviar um comunicado oficial em 22 de outubro. No entanto, na mesma manhã, a administração recebeu a intimação da agência federal, que estipulava um prazo de cinco dias úteis para explicações, motivando a consolidação de todas as respostas no ofício de 29 de outubro.
“A SMSU entendeu que a comunicação apartada deixaria de ser pertinente”, registra o ofício, argumentando que o esforço para coletar dados adicionais visava aprimorar a transparência, sem eximir o órgão da obrigação de reportar o caso.
Por fim, a prefeitura admitiu não ter conseguido precisar o momento exato em que os dados começaram a ser expostos. Embora existam registros de movimentação datados de outubro de 2025, a administração ressalta que tais logs são insuficientes para determinar o marco inicial da exposição pública das informações.
What do you feel about this post?

Like

Love

Happy

Haha

Sad