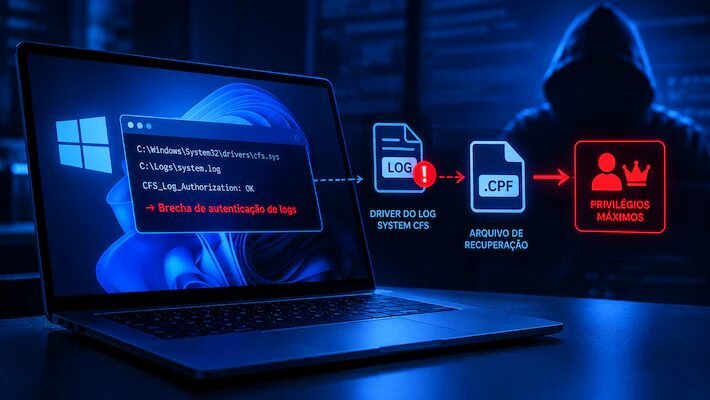
Uma falha de segurança “zero-day” (desconhecida pelo desenvolvedor) descoberta no Windows permite que um usuário comum obtenha privilégios máximos do sistema explorando o driver do Common Log File System (CLFS). Batizada de “SignDrop”, a vulnerabilidade ocorre porque um recurso criado pela fabricante para proteger o computador contra invasões apresenta um erro lógico ao lidar com arquivos de registro.
A falha foi divulgada publicamente no GitHub por um pesquisador sobre pseudônimo MSNightmare nesta terça-feira (10), mesmo dia em que a empresa liberou as atualizações mensais de segurança. Contudo, essa ação ocorreu sem que houvesse aviso prévio ou correção imediata por parte da fabricante.
A ferramenta CLFS lida com os registros e históricos do sistema Windows ao gerenciar estruturas complexas em modo kernel. A fabricante adicionou uma verificação baseada em código de autenticação de mensagem (HMAC) criadas com chaves exclusivas de cada computador, pois cibercriminosos já haviam explorado falhas nessa área para aplicar golpes de ransomware anteriormente.
No entanto, MSNightmare descobriu que a lógica de criação do arquivo complementar de recuperação, chamado de “.cnpf”, apresenta uma brecha conceitual. Quando um processo privilegiado abre um registro (log) preparado por um usuário comum, o driver cria o documento herda as permissões vulneráveis. Essa falha permite que o invasor escreva nele e encadeie o acesso para assumir o controle da máquina.
Validação e impacto em ambientes corporativos
A eficácia do código foi testada e confirmada por especialistas da área de segurança. O chefe de pesquisa da empresa coreana 78researchlab, Sungyup Nam, relatou que o pesquisador Heewon Song testou a exploração. O especialista constatou que ela funciona, embora exija que o Windows Defender esteja ativado e ainda não opere com estabilidade suficiente para uso operacional em larga escala.
Na avaliação publica no LinkedIn, Nam resumiu o problema ao afirmar que “tudo é feito corretamente pela Microsoft aqui, mas a lógica permite o abuso“. Ele destacou que o sistema confia cegamente na identidade do processo sem comparar quem definiu o caminho do arquivo com o usuário que realizou a escrita.
A vulnerabilidade afeta sistemas operacionais como o Windows 11 e o Windows Server em configurações padrão em que a autenticação do CLFS opera nos modos de fiscalização ou aprendizado. Até o momento, a Microsoft não confirmou formalmente a falha, nem atribuiu o identificador CVV e não disponibilizou uma correção oficial.
Segundo Song e os pesquisadores da 78researchlab, administradores de redes corporativas e equipes de segurança de informação precisam monitorar os registros do sistema e as diretrizes da atualização para identificar possíveis sinais de comprometimento. Essas ações são necessárias porque o uso da ferramenta de exploração altera o comportamento das telas de comando do computador.
Caminhos para mitigação
Os especialistas em cibersegurança alertam que desativar essa proteção pelo registro da máquina não é uma solução recomend
What do you feel about this post?

Like

Love

Happy

Haha

Sad