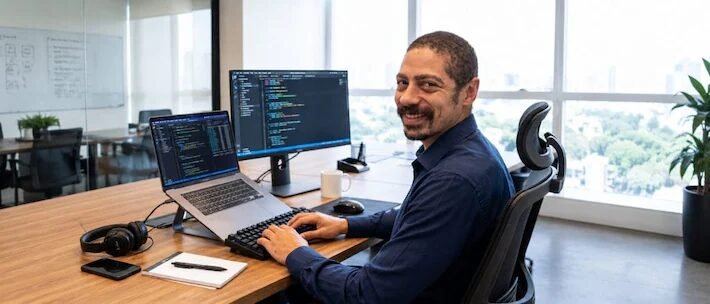
Um engenheiro de computação brasileiro de 31 anos alcançou projeção internacional após identificar uma grave vulnerabilidade de segurança em um programa da Autodesk. A falha permitia o acesso não autorizado a sistemas, exigiu sete meses de correções conjuntas com a empresa e recebeu o registro oficial sob o código CVE-2026-15102.
A conquista do paulistano Bruno Lowczy teve início nos bancos de um curso gratuito de capacitação em cibersegurança executado pela Rede Nacional de Ensino e Pesquisa (RNP) e financiado pelo Ministério da Ciência, Tecnologia e Inovação (MCTI). O trajeto do especialista combinou teoria, laboratórios práticos e desafios técnicos.
Da aula ao vivo à descoberta da brecha
Em meados de 2025, durante aulas ao vivo focadas em criptografia, Lowczy aprofundou seus conhecimentos sobre autenticação e tráfego de dados na nuvem enquanto conduzia uma pesquisa independente. O momento decisivo aconteceu quando ele testava um sistema de autenticação próprio.
Ao analisar o fluxo de dados do ADP Desktop SDK, ferramenta da Autodesk integrada a pacotes como o AutoCAD, o estudioso identificou um token de autorização exposto. O código funcionava como uma chave mestra digital que, caso fosse interceptada por criminosos na máquina de um usuário, liberaria o acesso irrestrito aos serviços em nuvem da companhia sem qualquer sinal para a vítima.
Diante do risco, o engenheiro reportou o problema por meio da plataforma especializada HackerOne. Contudo, a primeira resposta da empresa foi frustrante, com o chamado encerrado sumariamente sob a justificativa de estar “fora do escopo” e não apresentar impacto real.
Inconformado com o veredito, o paulistano reuniu novas evidências técnicas, detalhou os riscos corporativos e estruturou provas do potencial dano daquela brecha. “Já tinha tomado rejeições de outras empresas por meras suposições ou divergências de triagem, mas esse caso foi diferente. Como a Autodesk gerencia a propriedade intelectual dos maiores projetos de engenharia do planeta, deixar uma credencial desse calibre vulnerável a agentes maliciosos seria colocar segredos industriais de escala global em risco. Sabia o tamanho do impacto: mais de sete milhões de usuários ativos. Então, fui até o fim”, relata.
Após o caso ser encaminhado diretamente à engenharia de segurança da corporação, os especialistas validaram o problema. O processo exigiu uma reformulação arquitetônica de software ao longo de sete meses até o registro oficial da falha sob o código CVE-2026-15102. “Enxerguei, naquele caso, um vetor de ataque real e o impacto catastrófico do cenário”, atesta o paulistano Bruno Lowczy.
Para Michelle Wangham, diretora adjunta de pesquisa e desenvolvimento da instituição responsável pelo programa de ensino, a postura do aluno exemplifica o propósito da iniciativa: “O primeiro retorno que Bruno recebeu classificou a falha como ‘fora do escopo’ e ‘sem impacto’. Ele não desistiu: reuniu evidências, explicou o risco para o negócio e conseguiu uma correção que protegeu usuários no mundo inteiro”.
Mercado em expansão e perspectivas
O ecossistema de segurança cibernética no Brasil tem apresentado forte crescimento. Dados de uma plataforma nacional de “bug bounty” apontam que o número de hackers éticos ativos utilizando inteligência artificial mais do que dobrou, registrando alta de 115% entre setembro de 2025 e o mesmo período do ano seguinte, com uma base superior a 27 mil especialistas cadastrados.
O déficit de profissionais qualificados abre portas para novos talentos que buscam aprendizado acessível, impulsionando iniciativas públicas voltadas para residências tecnológicas e demandas corporativas reais. “O déficit de profissionais especializados em cibersegurança é real. Com acesso gratuito, conteúdo de qualidade e prática, o programa amplia de forma concreta a base de talentos que o país precisa pra proteger a economia digital”, reforça Wangham.
Apesar da repercussão internacional e do reconhecimento técnico na comunidade, Lowczy mantém os pés no chão quanto aos próximos passos da carreira. “A descoberta ainda não virou, de fato, a chave profissional e nem mudou radicalmente o meu patamar financeiro imediato, mas a repercussão foi muito positiva na comunidade acadêmica e técnica que participo. Sigo aberto e em busca de novas oportunidades e projetos de alto impacto, em que possa aplicar essa visão de engenharia e segurança em grande escala”, conclui o engenheiro.
What do you feel about this post?

Like

Love

Happy

Haha

Sad