A Microsoft está testando uma nova funcionalidade que possibilita o travamento de notebooks com Windows 11 à distância, bloqueando o acesso por meios tradicionais. Nomeado de “Remote Lock”, o recurso já pode ser encontrado nas compilações do sistema operacional voltadas para testadores.
Integrado na versão 29708.1001 do Windows 11 — liberada através do Canal Experimental —, o Remote Lock pode ser ativado exclusivamente pelo departamento de TI da corporação encarregada de administrar o equipamento, ficando de fora de máquinas de uso pessoal sem supervisão empresarial.
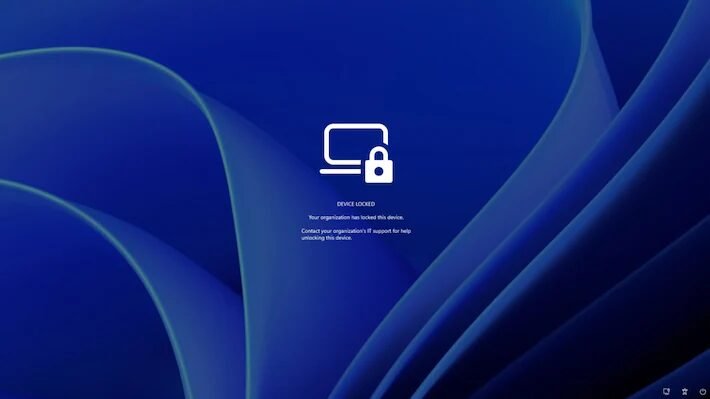
Assim que o comando de travamento é disparado, o computador não pode mais ser destravado com o uso de senha ou por intermédio de perfis dotados de privilégios de administrador. Na tela, o usuário passa a visualizar o aviso com a mensagem “Sua organização trancou este dispositivo” até que ocorra o desbloqueio remoto.
Segurança e limitações da ferramenta
Vale destacar que o procedimento não apaga nenhum arquivo armazenado na máquina. Nem mesmo desligar a conexão com a internet ou reiniciar o hardware consegue destravar o computador. Caso já estivesse ativado, o BitLocker continua funcionando normalmente, mantendo as informações criptografadas, ao passo que o dispositivo permanece ligado ao Microsoft Intune.
A nova ferramenta de bloqueio à distância é restrita a computadores administrados por equipes de tecnologia nas edições Windows Pro, Enterprise e Education. O mecanismo também será lançado em certas compilações do Windows 10 e do Windows Server.
Contudo, é importante pontuar que a tecnologia não é infalível. O comando de travamento só é executado no momento da próxima verificação de status junto ao Intune. Dessa forma, caso o computador esteja sem conexão com a internet e destravado, a ordem de segurança só valerá quando o aparelho voltar a se conectar à rede.
Ademais, a novidade não bloqueia o acesso aos utilitários nativos de recuperação do Windows, a inicialização em “Modo de Segurança” ou a modificação da ordem de boot para um pendrive. Desse modo, conforme as defesas extras aplicadas no hardware, quem estiver com a máquina ainda poderá trocar a unidade de armazenamento para seguir operando o sistema, ou até desmontar o item para a revenda de componentes.
What do you feel about this post?

Like

Love

Happy

Haha

Sad