Órgãos públicos brasileiros, sites governamentais da Europa e de outras regiões ficaram fora do ar nesta quarta-feira (21) após a descoberta, com auxílio de inteligência artificial, de falhas críticas de segurança no PHP, linguagem de programação usada em grande parte da internet.
No Brasil, a vulnerabilidade levou à indisponibilidade do SEI (Sistema Eletrônico de Informações), utilizado por órgãos públicos para gerir documentos e processos administrativos.
“A indisponibilidade temporária do serviço está relacionada a uma vulnerabilidade recente identificada no próprio PHP. Como consequência, qualquer aplicação que dependa e seja executada em ambiente/servidor PHP é potencialmente afetada por essa fragilidade”, disse a Anatel (Agência Nacional de Telecomunicações) em nota. A agência não informou uma previsão para a retomada do serviço.
“A medida tem caráter preventivo e busca proteger os sistemas e as informações da Agência enquanto são realizadas as avaliações técnicas e adotadas as providências necessárias”, diz nota exibida no site do SEI.
Os desenvolvedores da linguagem PHP divulgaram nesta quarta correções emergenciais para vulnerabilidades que permaneceram ocultas no software por anos, até serem identificadas com o auxílio de inteligência artificial. Eles recomendaram que todos os usuários atualizassem seus sistemas imediatamente.
Como empresas de tecnologia alertaram que alguns hackers já exploravam as falhas, órgãos públicos de diversos países europeus tiraram sites do ar por precaução.
Com as correções agora disponíveis publicamente e ferramentas de inteligência artificial capazes de fazer engenharia reversa das falhas com pouco esforço, especialistas se preparam para uma onda de invasões, à medida que hackers tentam agir antes que os sistemas sejam atualizados.
A inteligência artificial está impulsionando uma corrida para explorar as vulnerabilidades, disse Costin Raiu, cofundador da TLP, empresa de pesquisa em segurança cibernética e resposta a incidentes.
Segundo ele, a próxima etapa pode ser o “comprometimento em massa de todos os servidores web vulneráveis da internet”.
Criada no início dos anos 1990, a linguagem PHP —sigla que originalmente significava Personal Home Page— sustenta uma parcela expressiva dos sites públicos e é usada em plataformas como WordPress, Drupal, Moodle, Joomla e Magento. Por isso, qualquer vulnerabilidade crítica pode ter consequências de grande alcance.
“Todos os servidores que usam qualquer versão do PHP lançada nos últimos 20 anos estarão vulneráveis”, disse Tiffany Farriss, presidente-executiva interina da Drupal Association. “Esse problema afeta a maior parte da internet.”
Agências de segurança cibernética de vários países recomendaram que usuários do PHP atualizem seus sistemas imediatamente ou tirem os sites do ar até a instalação das correções.
No Brasil, o CTIR.Gov (Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo) emitiu um alerta nesta quarta.
“[O centro] recomenda que as instituições identifiquem os sistemas, servidores, aplicações e serviços que utilizam PHP, verifiquem as versões instaladas e apliquem imediatamente as atualizações de segurança disponibilizadas pelo fornecedor, observando a compatibilidade e os procedimentos de mudança de cada ambiente”.
Segundo dados da Censys, empresa de inteligência sobre a internet, cerca de 1,5 milhão de um total de 2,6 milhões de servidores identificados informam usar versões do PHP para as quais ainda não há correção disponível.
A agência holandesa de segurança cibernética tirou seu site do ar, afirmando que a medida era preventiva. A organização responsável pela Wikipédia também informou ter desativado sistemas até que pudessem receber as correções com segurança. O Internet Archive, uma extensa biblioteca digital, disse que também ficou brevemente fora do ar para lidar com o problema.
Até líderes mundiais, que normalmente não se envolvem em atualizações de software, se manifestaram. O primeiro-ministro holandês afirmou acompanhar a situação de perto. A primeira-ministra do Japão, Sanae Takaichi, escreveu no X que os responsáveis por sites deveriam “verificar se suas páginas em funcionamento usam PHP e se preparar para aplicar a nova correção”.
Falha descoberta com IA
Duas empresas de segurança cibernética afirmaram, em relatórios independentes, ter identificado a falha no PHP com o auxílio de inteligência artificial.
A Calif informou em uma publicação que encontrou as vulnerabilidades em 1º de agosto com a ajuda de um modelo de linguagem de grande porte e que trabalhava desde então para desenvolver uma correção.
A Wiz, empresa de segurança cibernética controlada pela Alphabet, dona do Google, disse também ter identificado o problema com o auxílio do Wiz Atlas, sua ferramenta autônoma de pesquisa de vulnerabilidades por IA, além dos modelos Gemini 4 Argon, do Google, e GPT-5.6 Sol, da OpenAI.
Segundo a publicação da Wiz, as vulnerabilidades permaneceram ocultas no código do PHP por mais de uma década. Para um hacker humano, explorá-las teria sido uma tarefa extraordinariamente complexa.
“Antes da IA, esse trabalho manual seria difícil de executar e ainda mais difícil de ampliar em escala”, afirmou a empresa. “Com a IA, isso deixou de ser uma barreira.” Calif e Wiz disseram ter coordenado a descoberta com a equipe do PHP e com a OpenAI.
Em comunicado, a Casa Branca afirmou ter sido informada sobre a falha na sexta-feira.
“Essa descoberta demonstra exatamente por que a liderança americana em SI é tão crucial”, disse a Casa Branca, usando a expressão preferida pelo presidente Donald Trump para se referir à inteligência artificial. “Essa é a inovação americana fortalecendo nossa segurança nacional.”
Software crítico
PHP é uma linguagem de programação usada para executar sites. Quando um visitante abre uma página, um servidor que utiliza PHP reúne o conteúdo e o envia ao navegador. O software é gratuito, de código aberto e mantido por voluntários.
A ampla presença da linguagem —o PHP é usado em cerca de 75% dos sites cuja linguagem de programação pode ser identificada, segundo a empresa de monitoramento de tecnologias web W3Techs— preocupa especialistas.
Campanhas de ataques cibernéticos auxiliados por IA, que se multiplicaram nas últimas semanas, podem causar grandes danos a servidores que não tenham sido atualizados, afirmou Lukasz Olejnik, pesquisador sênior visitante do King’s College London.
“A escala é enorme, e, com a IA, a exploração pode acontecer instantaneamente”, disse Olejnik.
A Automattic, responsável pelo WordPress.com, afirmou que usuários de suas soluções hospedadas e do Tumblr não estavam expostos à falha. O risco é maior para sites menores que usam PHP e são administrados por pessoas ou organizações com poucos recursos técnicos.
Muitos deles funcionam em serviços de hospedagem compartilhada, nos quais os clientes não administram diretamente os servidores que sustentam as páginas.
Quedas em massa
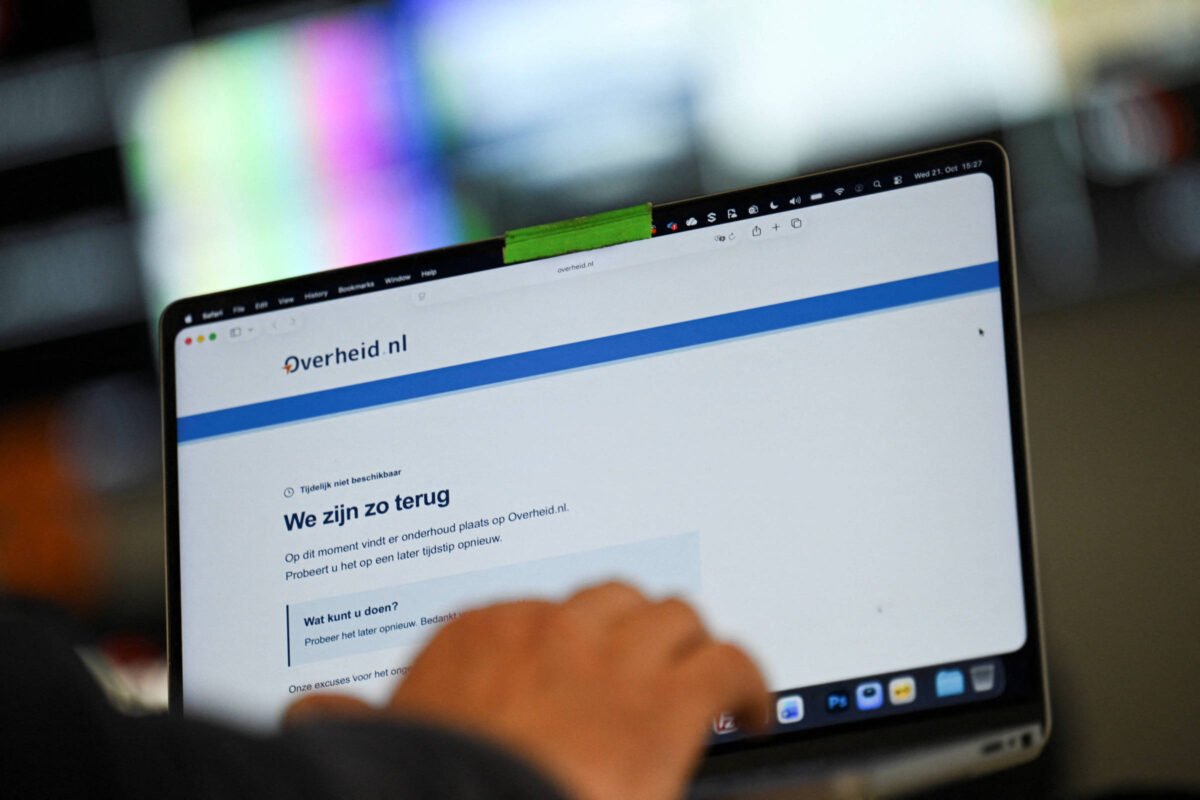
Na Holanda, diversas organizações seguiram o exemplo do Centro Nacional de Segurança Cibernética e tiraram do ar sites voltados ao público. Entre elas estavam o Porto de Roterdã, o portal governamental Overheid.nl, a federação nacional de futebol KNVB, os sites dos cinco maiores partidos políticos do país e páginas de vários hospitais.
A Kombit, empresa dinamarquesa de tecnologia da informação que atende municípios, informou ter desativado diversos serviços, incluindo a plataforma nacional de comunicação escolar.
A interrupção foi ainda mais abrangente na Finlândia. A Valtori, provedora de serviços de tecnologia da informação do Estado, afirmou que os serviços públicos de rede foram tirados do ar “como medida de precaução”.
Na França, o Ministério do Interior informou ter colocado todos os seus sites em manutenção preventiva.
What do you feel about this post?

Like

Love

Happy

Haha

Sad