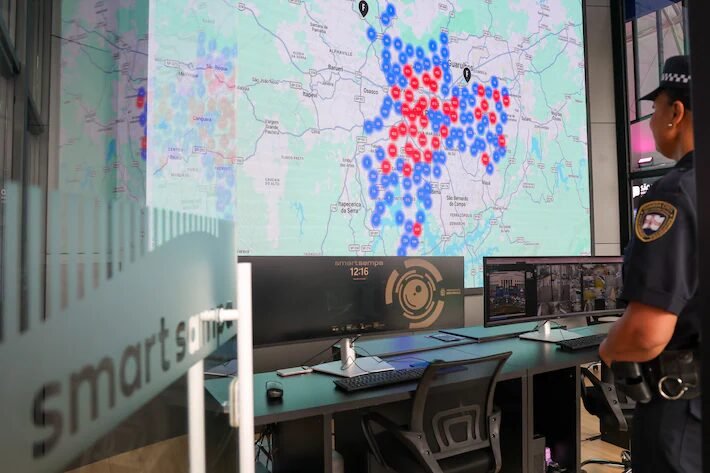
Uma nova brecha de segurança no programa Smart Sampa expôs transmissões ao vivo de 17 mil câmeras pertencentes a empresas parceiras da Prefeitura de São Paulo. O problema tecnológico foi identificado no código-fonte de um site ligado à Sentinelx, companhia encarregada da plataforma do sistema de monitoramento municipal.
Esta ocorrência marca a segunda grande exposição de dados registrada no projeto de vigilância em menos de 30 dias. Em 20 de outubro, uma vulnerabilidade anterior já havia revelado o acesso a 58 mil câmeras da rede. Durante a investigação mais recente, foi possível visualizar feeds de vídeo hospedados pela Monuv, uma fornecedora de serviços em nuvem, ao longo de cinco dias. As conexões foram desativadas na sexta-feira (30), um dia após questionamentos serem enviados à Prefeitura, à Sentinelx e à Monuv.
Falta de credenciais e testes práticos
O acesso às imagens ao vivo ocorria livremente, sem a necessidade de senhas ou credenciais de autenticação. Entre os locais monitorados estavam vias públicas próximas às residências de figuras públicas e autoridades, a exemplo do ministro do STF Alexandre de Moraes e dos ex-presidentes Michel Temer e Fernando Henrique Cardoso.
Para confirmar que a visualização ocorria em tempo real, repórteres foram a campo na terça-feira (27). Na ocasião, um jornal impresso daquele mesmo dia foi exibido em frente a um equipamento localizado na alameda Cleveland, no centro da capital, sendo devidamente visualizado na transmissão digital. O teste foi repetido na quinta-feira (29) com acenos direcionados a dispositivos nas ruas Helvétia e Conselheiro Nébias.
Segundo especialistas em cibersegurança, a vulnerabilidade envolvia o código-fonte de um site da Sentinelx. Arquivos expostos continham endereços de serviços usados para consultar cadastros, documentos de parceiros e links diretos para as transmissões de vídeo fora do ambiente oficial. Os profissionais apontaram uma falha do tipo IDOR (Insecure Direct Object Reference), que ocorre quando um sistema permite consultar recursos internos por meio de identificadores sem verificar se o usuário possui autorização.
Posicionamento da Prefeitura e das empresas
Questionada sobre o incidente, a Prefeitura de São Paulo negou que os links estivessem acessíveis publicamente na internet. A administração alegou que a listagem fazia parte de uma planilha elaborada pela PRODAM durante auditoria de segurança iniciada em 20 de outubro a mando do prefeito Ricardo Nunes, e classificou o envio do arquivo à imprensa como um vazamento criminoso.
Abaixo, confira a resposta na íntegra: “A Secretaria Municipal de Segurança Urbana informa que a lista com links mencionada pela reportagem nunca esteve pública ou disponível para acesso na internet. Trata-se de uma planilha de Excel resultado de um trabalho de análise de cibersegurança da plataforma do Smart Sampa, realizado pela PRODAM e iniciado no último dia 20, a pedido do prefeito Ricardo Nunes. Ela foi apresentada nesta semana à SMSU para medidas adicionais de proteção, o que prontamente foi feito.
O Programa Smart Sampa segue operando regularmente, sem evidências de ataques externos. É importante destacar que as mais de 20 mil câmeras próprias do Município não estão na planilha enviada ilegalmente à reportagem.
O envio ao UOL da planilha com links de câmeras de empresas parceiras do Smart Sampa configura um novo ato criminoso de vazamento de dados sigilosos e confidenciais. A gestão municipal reforça que o arquivo foi encaminhado ilegalmente à reportagem e que serão adotadas as providências administrativas e legais cabíveis para a devida investigação e responsabilização dos envolvidos. E reitera: não há sinais de ataque ao sistema.
Além da PRODAM, o Consórcio Smart City SP, responsável pela operação do programa, também contratou uma empresa independente para a realização de análises de segurança. Em relação às câmeras de parceiros privados integradas ao Programa Smart Sampa, a Secretaria informa que essas empresas possuem infraestrutura tecnológica própria, sendo responsáveis pela administração, operação e pelos mecanismos de segurança de seus respectivos ambientes e equipamentos. Dessa forma, a integração não implica a transferência da gestão ou do controle da infraestrutura tecnológica dos parceiros ao Município, permanecendo sob responsabilidade de cada empresa a proteção de seus próprios sistemas e equipamentos.”
Em nota oficial, a Monuv declarou que “mantém uma estrutura de segurança da informação que inclui controles de acesso, autenticação e proteção de dados e transmissões, em linha com as boas práticas do setor”. A companhia acrescentou que o compartilhamento de imagens em programas públicos ocorre por meio de parceiros homologados e que o acesso integrado segue as diretrizes estabelecidas pelo próprio Smart Sampa. Por sua vez, a Sentinelx não retornou aos contatos da reportagem até o fechamento da matéria.
What do you feel about this post?

Like

Love

Happy

Haha

Sad