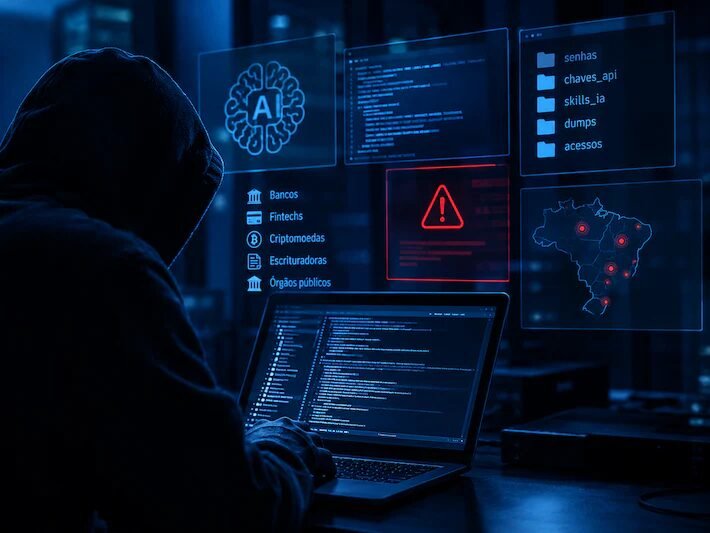
Uma investigação de inteligência de ameaças revelou um esquema de comprometimento em cascata que afetou pelo menos 40 instituições financeiras e órgãos no Brasil. Batizada de “Open Ledger” e conduzida por um grupo autodenominado “RedScanner”, a operação utilizou agentes de inteligência artificial (IA) comercial para automatizar ataques e gerenciar infraestruturas de invasão.
O esquema veio à tona após uma falha operacional na infraestrutura central dos criminosos, que mantinha um servidor com listagem de diretórios aberta e sem proteção na internet. O material coletado pelos analistas reuniu mais de 7 mil arquivos, incluindo transcrições de sessões de IA, ferramentas de comando e dados exfiltrados. O servidor comprometido era um nó Hetzner em Nuremberg, na Alemanha, e operava um serviço Python esquecido no diretório raiz sem autenticação ou criptografia TLS.
Inteligência artificial como força de trabalho ofensiva
O diferencial da operação foi o uso intensivo de agentes de inteligência artificial para conduzir o planejamento e a execução de tarefas técnicas de forma automatizada. De acordo com o documento técnico, o grupo manteve centenas de sessões transcritas e milhares de eventos automatizados rodando 24 horas por dia.
“O RedScanner não usa IA como auxílio pontual: um agente de código comercial opera como força de trabalho primária da organização, com contabilidade própria no orçamento, rodízio automatizado de contas, LLM alternativa self-hosted para elasticidade, automação ofensiva 24 horas por dia e memória institucional mantida pela própria IA”, aponta o relatório.
Para burlar restrições de segurança dos modelos de linguagem, os operadores utilizaram instruções sistemáticas para anular travas de recusa. Essa ação permitiu que a IA gerasse códigos maliciosos e gerenciasse rotinas de varredura sem intervenção humana constante. A estrutura contava com uma divisão de papéis entre cinco membros humanos encabeçados por um administrador central, enquanto os agentes de IA realizavam o trabalho pesado de varredura, triagem de vulnerabilidades e testes de credenciais.
Impacto setorial e falhas dos criminosos
As ações do grupo abrangeram do roubo de dados de cartões de crédito a tentativas de manipulação de sistemas de produção em fintechs e escrituradoras de fundos. Entre os alvos documentados estão dezenas de organizações de grande porte, divididas em setores estratégicos.
Em vários casos de testes contra o setor financeiro, o grupo adotou uma postura de demonstração de capacidade controlada. Os cibercriminosos geraram registros sintéticos e mantiveram backups antes de realizar alterações para testar a resiliência dos sistemas.
Apesar da sofisticação técnica, o grupo sofreu com vulnerabilidades de armazenamento da própria segurança ao acumular segredos, chaves SSH, credenciais, skills de IA e dumps no diretório principal do sistema de arquivos. Essa falha permitiu o mapeamento completo de atividades, servidores e métodos de exfiltração de dados.
“O grupo tratava a própria operação como produto, mantendo versionamento de ferramentas, contabilidade formal de custos e automação contínua, mas falhas básicas de armazenamento expuseram toda a memória institucional da organização criminosa”, aponta o relatório.
Recomendações de segurança
As instituições afetadas ou expostas na cadeia de suprimentos foram orientadas a adotar medidas urgentes de contenção, mitigação e remediação:
– Trocar senhas e chaves: revogar imediatamente tokens, chaves de API e credenciais de nuvem, além de atualizar as chaves principais dos domínios. – Investigar registros (logs): analisar acessos a bancos de dados, firewalls e sistemas de mensagens para encontrar tráfego suspeito de criminosos. – Bloquear a rede: aplicar barreiras imediatas contra os endereços e indicadores de rede dos atacantes. – Proteger contas e acessos: remover códigos de autenticação em duas etapas falsos e revisar permissões de aplicativos na nuvem.
What do you feel about this post?

Like

Love

Happy

Haha

Sad