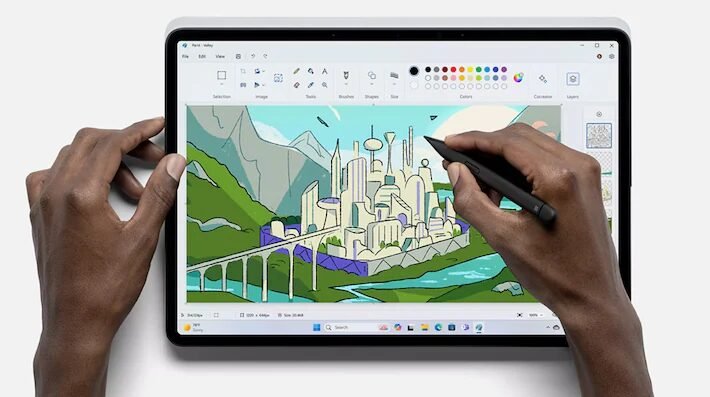
A Microsoft liberou uma correção urgente para uma falha de segurança crítica encontrada no aplicativo Paint do Windows 11, brecha essa que permitia a execução de comandos capazes de comprometer a integridade de computadores. O envio do patch corretivo está sendo realizado de maneira automática e em etapas para o público através da Microsoft Store.
catalogada sob o código CVE-2026-83844, a falha alcançou a pontuação CVSS 8.1, recebendo classificação de nível alto e sendo tratada como uma prioridade importante pela empresa. Conforme os detalhes publicados na National Vulnerability Database (NVD), o problema consiste em uma leitura fora dos limites (“Out-of-bounds Read”, em inglês) no Microsoft Paint, que abre caminho para a execução remota de código.
Nessa categoria de brecha de segurança, o software ganha a capacidade de alcançar zonas de memória que ultrapassam as fronteiras estipuladas para o seu funcionamento. Um agente mal-intencionado consegue tirar proveito disso ao repassar um arquivo corrompido e convencer a vítima a executá-lo utilizando o Paint, por exemplo.
O defeito possibilita a execução de códigos na máquina herdando exatamente os mesmos níveis de permissão da conta logada. Na rotina de um ataque, essa dinâmica concede ao invasor o aval para manipular utilitários do PC, prosseguir com a investida maliciosa, injetar pragas virtuais adicionais ou furtar dados sigilosos, a exemplo de senhas e credenciais de login.
Apesar de a falha ter sido tornada pública em 13 de outubro deste ano, até o momento não existem notificações oficiais sobre o aproveitamento malicioso desse cenário.
Atualização é distribuída gradativamente
O reparo foi embutido na versão 11.2609.401.0 do Microsoft Paint. De acordo com informações do The Hacker News, o desdobramento do pacote parece ocorrer de forma gradual, já que a versão corretiva ainda não está disponível em alguns países.
Por padrão, a Microsoft Store baixa e instala atualizações de aplicativos automaticamente. Portanto, se essa configuração não foi alterada, o recurso está habilitado. No momento da elaboração desta matéria, o Paint instalado no computador do autor já estava atualizado para a versão corrigida.
Como verificar se a atualização foi instalada?
Dada a gravidade da vulnerabilidade, é recomendado verificar se o update foi instalado. Você pode fazer isso pela Microsoft Store na página dedicada ao Paint e verificar a “Versão instalada” na seção “Informações adicionales”, ou direto no Paint.
* Abra o Microsoft Paint no Windows 11; * Clique no ícone de engrenagem (configurações) no canto superior direito da tela; * Na área “Sobre o Paint”, confira o número da compilação instalada – se for 11.2609.401.0, o app foi corrigido.
Qualquer versão mais recente do que a 11.2609.401.0 também teve a vulnerabilidade corrigida. Até o momento, não foram divulgadas soluções alternativas para se proteger da vulnerabilidade além de instalar a versão mais recente do aplicativo.
What do you feel about this post?

Like

Love

Happy

Haha

Sad