O uso de ferramentas de inteligência artificial por cibercriminosos caminha para uma nova fase com a chegada de ataques cibernéticos totalmente automatizados, conforme aponta um relatório do Google Threat Intelligence Group (GTIG) e alertas emitidos pelo FBI para operações em larga escala.
O levantamento do Google destaca o abuso sistemático de frameworks de testes de invasão de código aberto, como CAIRN, ARTEX, CyberStrikeAI e HexStrike AI. Essas ferramentas foram originalmente criadas para defesa, mas agora permitem que invasores executem ataques adaptativos sem intervenção humana.
Isso vai quase na linha de funcionamento dos agentes de IA, mas pautados no submundo do crime. Em um dos casos citados, um sistema chamado “exploit_agent” foi utilizado para automatizar invasões a sites de mídia e educação francesas. Em outra frente, hackers supostamente norte-coreanos manipularam configurações do aplicativo Claude Code para distribuir um malware chamado SOMBERMEME contra empresas de criptomoedas da América do Norte e Europa.
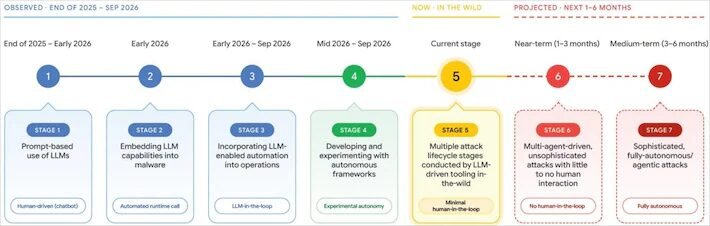
Um cenário como esse gerou um alerta máximo na divisão de inteligência do Google. Os especialistas da empresa estimam que, em até três meses, ataques autônomos de baixa complexidade, com pouca ou nenhuma interação humana, se tornarão bem mais comuns em todo o mundo.
Ao olhar para o horizonte, o perigo é ainda mais assustador. Para os próximos seis meses, a previsão é do surgimento de ameaças bem maiores, totalmente autônomas e altamente sofisticadas. Como consequência, as equipes de cibersegurança terão menos tempo para aplicar correções de software, e isso deve gerar uma grande sobrecarga nesse setor.
Onda de ataques já começou
Por mais que os especialistas citem a expansão dessas ameaças de maneira gradativa, empresas e instituições brasileiras e de diversos países se tornaram alvos fáceis. Ontem, segunda-feira (16), foi reportado que mais de 170 organizações foram utilizadas para distribuir códigos maliciosos para roubar dados pessoais e credenciais. Companhias como Salesforce, IKEA, HSBC, Zoom, BBC e CNN são algumas das afetadas.
De uma maneira similar, a sofisticação orquestrada por essas novas tecnologias pode ser vista em esquemas complexos de engenharia, como os bastidores da “Operação Cloudfire”, que envolveu um golpe do Google Agenda recentemente. Criminosos usaram uma arquitetura dividida em três pilares para contornar as defesas da companhia.
No espectro nacional, o impacto da aceleração criminosa já é sentido em larga escala. Organizações públicas como o Tesouro Nacional e a Caixa Vida e Previdência foram invadidas, expondo dados de milhões de brasileiros. Em um dos casos, até mesmo sistemas da Polícia Civil de São Paulo foram atacados.
Por falar em cibercrime, um esquema de golpes usou chamadas de vídeo falsas para roubar mais de R$ 2 bilhões em uma grande fraude internacional.
What do you feel about this post?

Like

Love

Happy

Haha

Sad