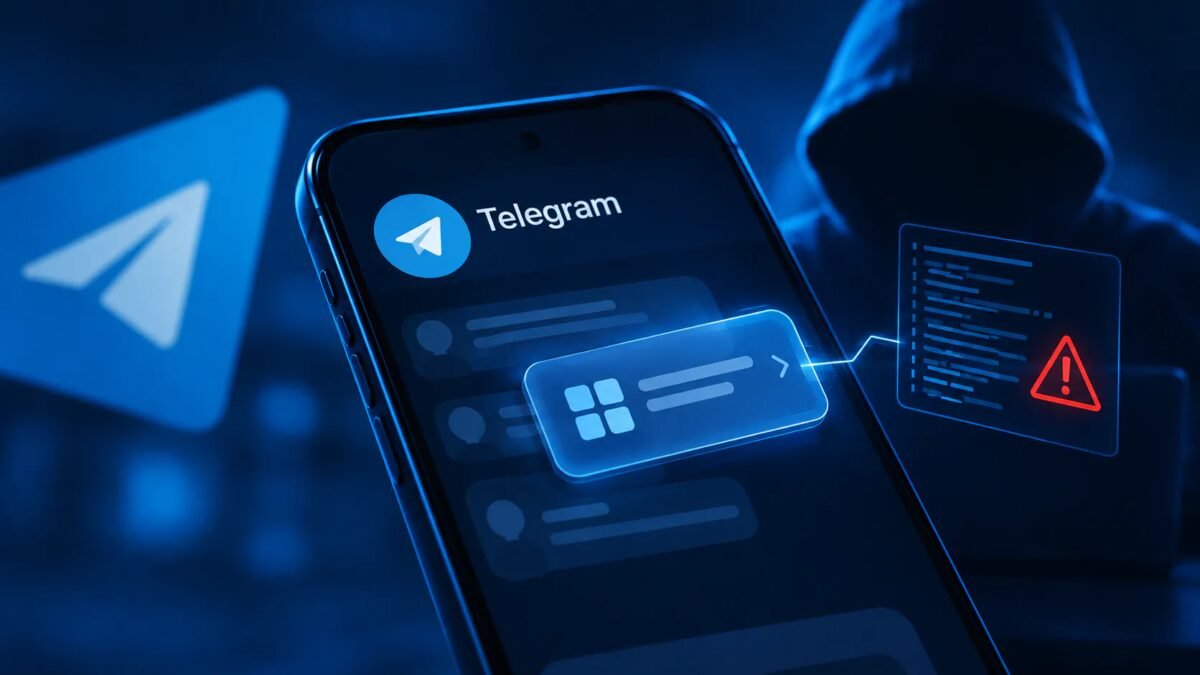
A implementação de uma ferramenta voltada a transformar mensagens em miniaplicativos interativos dentro do Telegram gerou brechas perigosas para invasões. Investigadores da companhia de segurança NebuSec identificaram que invasores conseguem contornar as proteções do sistema operacional Android para rodar códigos maliciosos nos dispositivos dos usuários. A funcionalidade, batizada de “Widgets”, foi disponibilizada recentemente pelo serviço para possibilitar microgramas nos chats.
A falha apareceu logo após a estreia da ferramenta. No começo, o fundador do Telegram, Pavel Durov, garantiu que a plataforma era protegida e que qualquer invasão dependia de passos manuais do próprio usuário. No entanto, o grupo de analistas provou que defeitos no motor JavaScript QuickJS dão margem para burlar os mecanismos de segurança do software.
“O motor não pode servir também como fronteira de segurança. Comece partindo do compromentimento”, pontuaram os pesquisadores em relatório técnico publicado nesta segunda-feira (16). Os peritos conseguiram acionar a calculadora de um telefone de testes por meio de um comando remoto inserido em uma mensagem.
Resposta e novas falhas
Logo após os primeiros testes de invasão, os criadores do aplicativo adicionaram um filtro de proteção chamado seccomp na versão 13.2.2 do Android. Contudo, a alternativa não foi suficiente para bloquear todas as brechas. A NebuSec informou que identificou duas maneiras diferentes de burlar essa barreira: uma usando falhas diretas no sistema de widgets e outra unindo problemas do elemento com fragilidades do núcleo do Android.
O perigo da situação chamou a atenção de outras companhias do mercado. A empresa de cibersegurança Kaspersky flagrou explorações reais dessas falhas em canais do aplicativo. Conforme os dados revelados, os hackers empregaram scripts ocultos para baixar um software malicioso chamado WebRAT, focado no furto de informações de carteiras de criptomoedas e perfis na plataforma.
Diante das críticas e dos erros, os criadores do Telegram paralisaram o envio de widgets para conversas normais na edição pública do serviço. Um membro da equipe técnica atestou, no repositório oficial do projeto no GitHub, que a ferramenta sofreu restrições temporárias:
“Atualmente, bots gerais não têm permissão para usar widgets, nem mesmo em chat privados”, pontuou o representante do projeto.
A limitação do Telegram acontece ao passo que o catálogo de bots liberados sofreu cortes e o código-fonte divulgado continua na versão 13.2.2. Especialistas da Kaspersky recomendam que os usuários evitem interagir com widgets até que a empresa disponibilize um patch definitivo de correção.
What do you feel about this post?

Like

Love

Happy

Haha

Sad