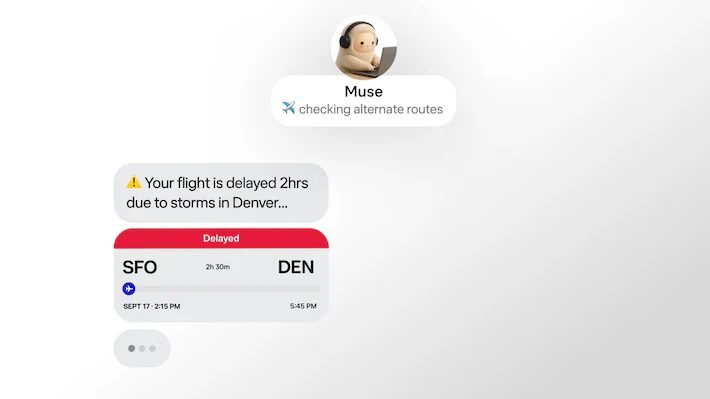
Uma falha crítica no Muse, agente de inteligência artificial (IA) da Meta, abria brechas para que qualquer pessoa conseguisse visualizar chats com o assistente virtual que haviam sido compartilhados com terceiros, conforme apontado por especialistas da empresa de cibersegurança Claroc. A vulnerabilidade, divulgada no domingo (18), fez a gigante tecnológica paralisar temporariamente a ferramenta.
Os investigadores identificaram cerca de 6.800 links de compartilhamento de conversas gerados por usuários do assistente recém-lançado que podiam ser visualizados inclusive por indivíduos que não constavam como destinatários originais. Os endereços direcionavam para as páginas de armazenamento dos conteúdos e, em tese, apresentavam alta dificuldade de localização por utilizarem URLs com extensas sequências de texto.
Acesso facilitado pelas URLs
Segundo os profissionais de segurança digital que conduziram a descoberta, a estrutura e o domínio dos links criados pelo Meta Muse eram previsíveis. Todos os endereços continham o domínio “cf.metaaiusercontent.com”, o título ou uma descrição da conversa e um identificador aleatório.
Embora o último componente tivesse a finalidade de dificultar a localização das URLs, a inclusão de termos referentes ao bate-papo transformou-se em uma vulnerabilidade do mecanismo, segundo aponta o relatório. Dessa forma, bastava localizar um endereço de chat válido e abrir a respectiva página, sem qualquer exigência de invasão a contas.
Para alcançar esse resultado, os pesquisadores recorreram a consultas em registros de DNS passivo, que guardam o histórico de resolução de nomes de domínio voltados a endereços IP e dados adicionais. Por meio de uma única consulta, o grupo localizou os milhares de links que davam acesso às interações com a inteligência artificial.
“O que torna os compartilhamentos do Muse fáceis de encontrar é o título estar contido no endereço da web, onde o DNS público o registra para que qualquer pessoa possa pesquisá-lo. Chamamos isso de ‘Compartilhamentos Fantasma’: páginas que se abrem para pessoas que nunca receberam o link e que essas pessoas podem encontrar por conta própria”, afirmou a Claroc ao site ArsTechnica.
Entre os dados expostos estavam anotações de planejamento para uma reunião sigilosa em um laboratório avançado de IA, um relatório interno sobre o desempenho de investidores e a agenda anual de férias de uma corporação, incluindo a identificação dos trabalhadores. Os investigadores ainda localizaram fragmentos do número de uma conta bancária e o montante de uma transação presente em um alerta de fraude.
Resposta da empresa
A Claroc relatou ter comunicado a Meta sobre a falha em 8 de outubro, valendo-se do programa de recompensas por bugs da companhia e de contatos enviados a colaboradores da empresa de tecnologia via LinkedIn. Contudo, nenhum retorno foi obtido em ambas as tentativas.
Em momento posterior, a Meta optou por desativar provisoriamente a opção de compartilhamento de diálogos com o Muse por intermédio de links. A ferramenta foi tirada do ar enquanto a organização avalia “alterações na forma como esses links podem ser encontrados”.
Com capacidade para executar atribuições em favor do usuário, o Meta Muse disparou rapidamente no ranking de aplicativos mais baixados por donos de iPhone nos Estados Unidos.
What do you feel about this post?

Like

Love

Happy

Haha

Sad