O Banco do Brasil confirmou o acesso indevido a dados pessoais de clientes em um comunicado. Na publicação, a instituição afirma que o uso de uma “credencial válida” permitiu que um criminoso obtivesse nomes, CPFs, emails, números de agência e de conta. Ocorrida ainda neste mês de novembro, a invasão não afetou sistemas internos e também não expôs senhas, tokens ou transações financeiras. Os titulares afetados foram notificados por email na terça-feira (17).
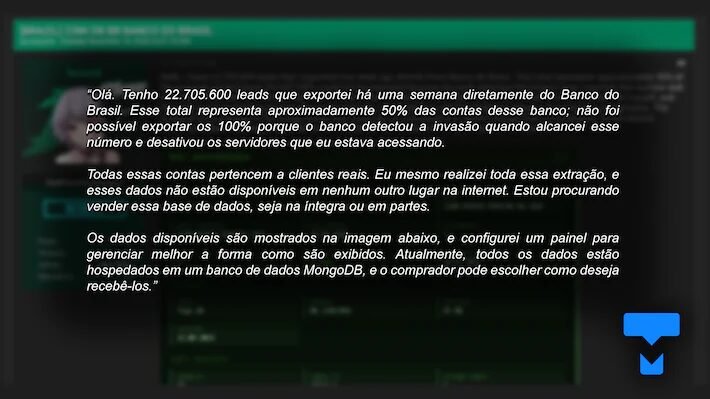
O incidente envolvendo o Banco do Brasil se tornou público quando um criminoso anunciou a venda dos dados vazados em um fórum restrito de negociações ilegais na terça-feira (10). O caso foi acessado e documentado externamente, com detalhes de uma publicação que incluía poucas informações além de imagens de um painel com informações de supostas vítimas. Todo o material analisado foi enviado previamente para a instituição na quinta-feira (12), data em que também afirma ter identificado o caso.
Sob o nome de usuário “bozzmk”, o criminoso alega que 22,7 milhões de registros de dados pessoais teriam sido exportados diretamente do Banco do Brasil. Segundo ele, o montante representaria aproximadamente metade das contas da instituição, sendo o resultado de um ataque interrompido aos servidores acessados. O invasor ainda alega que as informações vazadas são inéditas e não estavam disponíveis anteriormente na internet, sendo pertencentes a contas e clientes reais. O material está à venda, mas nenhum valor foi especificado. Até o momento, o número de clientes afetados não foi confirmado ou negado oficialmente.
Nas imagens divulgadas, é possível verificar duas telas de um painel supostamente criado pelo criminoso para acessar e ilustrar as informações vazadas de clientes do Banco do Brasil. A primeira delas ilustra uma interface de consulta com diversos nomes, CPFs, datas de nascimento, agências, contas correntes e emails. Nos detalhes, também é possível verificar os campos “categoria”, “estado de atividade”, “renda” e “cadastro”. O cabeçalho do painel resume o suposto total do banco de dados: 22,70 milhões de vítimas;19,65 milhões delas (86,6%) possuem email;97,3 mil vítimas com contrato.
Na segunda imagem, há uma tela específica de uma das vítimas, possibilitando verificar seus dados com maior nível de detalhes. Além das informações citadas acima, há mais registros sobre os documentos, como o órgão emissor e a data de emissão, junto de números de contrato, em qual agência eles foram contraídos e o tipo de participação da conta.
Em resposta enviada na última terça-feira (17), o Banco do Brasil informou que “não há qualquer registro de invasão aos sistemas do BB ou acesso indevido a senhas ou consultas a saldo, extrato e movimentações financeiras”. Posteriormente ao comunicado enviado aos clientes, a instituição esclareceu que o vazamento de dados ocorreu a partir de “uma aplicação que estava disponível na internet mediante o uso de uma credencial existente”. No entanto, o Banco do Brasil não especificou a aplicação afetada, nem esclareceu sua relação com as informações pessoais dos titulares afetados.
Alerta para risco de golpes e fraudes
Conforme reconhece o Banco do Brasil em seu comunicado oficial aos clientes, o principal risco deste vazamento de dados são as fraudes conhecidas pelo termo técnico “phishing” – do inglês para “pescaria”. A partir de informações pessoais de vítimas, criminosos podem simular cenários críveis para tentar extorqui-las de diferentes maneiras, mas frequentemente utilizam situações de dívida ou de promessas de ganho financeiro. Com a atenção fragilizada pelo senso de urgência promovido pelos golpistas, os alvos tendem a realizar pagamentos de taxas e boletos falsos com maior facilidade.
No entanto, a precisão e o nível de detalhe das informações também podem permitir ameaças mais graves, como a indução das vítimas à contratação de empréstimos indevidos, à realização de transferências bancárias de grandes quantias e ao pagamento de serviços inexistentes. Por esse motivo, o Banco do Brasil orienta:
– Desconfie de contatos suspeitos, mesmo que apresentem seus dados pessoais e se identifiquem como representantes do Banco do Brasil; – Não compartilhe senhas ou códigos de segurança: o Banco do Brasil não solicita essas informações; – Não instale aplicativos nem faça transferências: mesmo que o contato se identifique como suposto funcionário, inclusive para chamadas “contas seguras”. – Denuncie mensagens, links e páginas suspeitas: o canal para denúncias do Banco do Brasil é “abuse@bb.com.br”; – Confirme qualquer abordagem pelos canais oficiais: “Fale Com” pelo aplicativo BB ou Central de Relacionamento nos números 4004 0001 e 0800 729 0001.
What do you feel about this post?

Like

Love

Happy

Haha

Sad