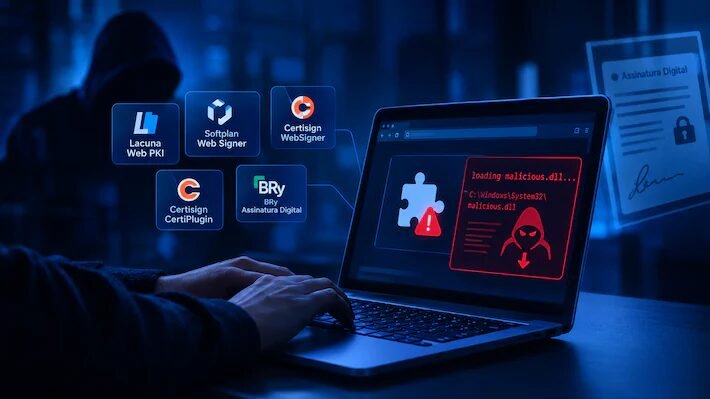
Uma pesquisa revelou que as cinco extensões de navegador mais utilizadas no país para a realização de assinaturas digitais apresentavam falhas críticas de segurança. Juntas, essas ferramentas acumulam aproximadamente 10 milhões de instalações em máquinas equipadas com o sistema operacional Windows. Tais programas funcionam como um elo fundamental entre os portais de empresas e órgãos públicos e os certificados digitais dos cidadãos.
O levantamento apontou que os sistemas comprometidos eram o Lacuna Web PKI, Softplan Web Signer, Certisign WebSigner, Certisign CertiPlugin e BRy Assinatura Digital. As brechas abriam brecha para que páginas web maliciosas conseguissem rodar códigos arbitrários nos computadores das vítimas de forma totalmente não autorizada.
Riscos e funcionamento da falha
O problema central ocorria porque os programas permitiam que sites externos escolhessem quais arquivos de código (conhecidos como DDLs) o sistema deveria carregar. Na prática, uma página na web conseguia baixar um arquivo malicioso e forçar o computador a executá-lo.
O relatório relatou que a desenvolvedora Lacuna corrigiu a falha principal em atualizações liberadas ao longo de 2026. A Softplan e a BRy também atualizaram os sistemas após alertas diretos enviados a funcionários pelas redes sociais. Em contrapartida, a Certisign implementou uma restrição de domínios em um dos plugins, porém a alteração funcionou apenas com uma mitigação parcial, sem eliminar o risco estrutural de carregamento de arquivos.
A recomendação para usuários, segundo o relatório, é acessar as configurações do navegador (como o gerenciador de extensões do Chrome, Edge e Firefox) e verificar se a versão instalada é posterior às disponibilizadas pelas marcas em meados deste ano. Atualizar o sistema operacional e evitar cliques em links suspeitos também ajuda a reduzir riscos de exploração, destacou o especialista.
What do you feel about this post?

Like

Love

Happy

Haha

Sad