Uma campanha maliciosa envolvendo extensões do navegador Google Chrome foi descoberta acumulando cerca de 13,4 milhões de vítimas ao longo dos últimos dez anos. A denúncia foi revelada em um relatório publicado nesta quinta-feira (29) pela Socket.
De acordo com o levantamento, 319 extensões instaladas estavam gerando receita e possivelmente aplicando golpes digitais. Os arquivos utilizavam um mecanismo da própria loja de extensões da Google para não serem detectadas tão facilmente, escapando de mecanismos de proteção da empresa.
Como funcionava o sequestro de buscas
As extensões encontradas no estudo se disfarçavam de uma série de programas diferentes, como buscadores de PDF e serviços de proteção para o navegador, ou então até disfarçadas de ferramentas para otimizar pesquisas na web.
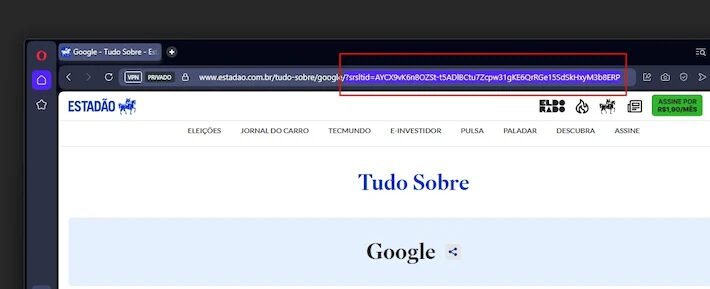
Ao serem instalados no navegador, os softwares maliciosos alteravam o mecanismo padrão de pesquisa da vítima para dois serviços: o Yahoo! e o Bing. Isso é feito porque ambas as plataformas geram receita com base no referral, ou referências, que são elementos adicionados ao final do endereço de uma página e servem como identificadores da origem do tráfego daquela pesquisa.
As extensões criminosas “sequestram” buscas feitas pelos usuários no navegador, fazendo a página passar por um servidor proxy intermediário e ganhar um referral falso no link antes de chegar até a página com resultados da busca. O usuário acha que está fazendo uma pesquisa comum, mas o redirecionamento e os elementos adicionados faziam as empresas de fachada criadas pelos cibercriminosos receber a receita compartilhada por serem a fonte falsa desse tráfego.
Além disso, por causa do uso do proxy, os programas também poderiam ser capazes de direcionar resultados de busca para páginas que aplicam phishing ou levam a downloads fraudulentos.
Ocultação e principais alvos
As extensões estavam hospedadas na loja digital do Chrome, mas não apareciam em buscas comuns por uma configuração que sinalizava elas como “não listadas”. Por isso, só era possível acessar essas ferramentas falsas por meio de link direto, exibido em anúncios em buscadores ou redes sociais.
O golpe envolvia “centrais” de extensões falsas concentradas em alguns nomes. Os mais relevantes eram o SecuryBrowse, com 58 extensões e quase 5 milhões de downloads, e o Bing-Search, baixado fora do ambiente da Microsoft, com 37 extensões e 2,2 milhões de usuários.
Após a denúncia, a grande maioria das extensões foi deletada ou já tinha sido tirada do ar na Chrome Web Store, mas novas ameaças similares podem voltar ao catálogo.
What do you feel about this post?

Like

Love

Happy

Haha

Sad