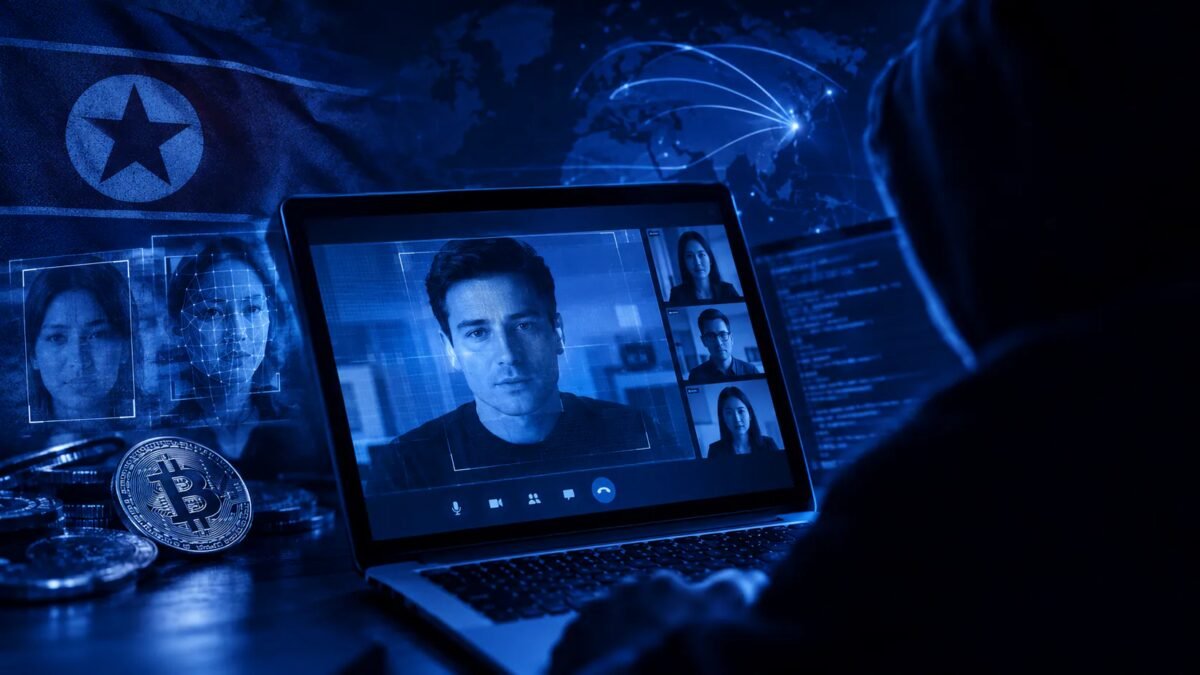
Uma rede de hackers associada ao governo da Coreia do Norte conseguiu movimentar mais de US$ 400 milhões, o equivalente a cerca de R$ 2,25 bilhões, em criptomoedas ao longo dos últimos 18 meses. A operação criminosa, baseada em técnicas avançadas de engenharia social, recebeu o nome de “FaceStealer” e emprega ferramentas de inteligência artificial junto a gravações falsas para ludibriar trabalhadores dos mercados de criptoativos, Web3 e tecnologia ao redor do mundo.
As informações foram divulgadas em um relatório e alerta oficial lançados nesta quinta-feira (12) pelo Federal Bureau of Investigation (FBI). De acordo com as autoridades, os ataques começam com a invasão de perfis em redes sociais e aplicativos de mensagens que pertenciam a vítimas anteriores. Com o acesso a essas contas legítimas, os criminosos abordam novos alvos oferecendo reuniões virtuais em plataformas falsificadas que simulam softwares conhecidos, como Microsoft Teams e Zoom.
O governo dos Estados Unidos apontou que o grupo faz parte do braço de ataques cibernéticos financeiros do governo norte-coreano, sendo monitorado pelo mercado privado sob alcunhas como “BlueNoroff”, “APT38” e Sapphire Sleet.
“Os atores cibernéticos norte-coreanos miram empresas e indivíduos nas indústrias de criptomoedas e Web3 com campanhas de engenharia social altamente personalizadas e difíceis de detectar, roubando bilhões de dólares em criptomoedas nos últimos anos”, destacou o FBI em nota oficial.
Como funciona a farsa digital
Durante a videoconferência, o cenário é detalhadamente simulado para convencer a vítima de sua legitimidade. A organização criminosa recorre a vídeos gravados de terceiros ou cria materiais sintéticos por meio de inteligência artificial generativa para exibir participantes falsos na tela.
Na etapa seguinte, os golpistas simulam falhas de áudio ou de conexão de internet, enviando links maliciosos ou comandos para serem colados no terminal do computador. Sob pressão e acreditando se tratar de uma emergência, o usuário acaba instalando malwares capazes de capturar chaves privadas, credenciais de acesso e fundos digitais guardados na máquina.
A apuração também apontou que a mesma estrutura mira criadores de softwares de código aberto e mantenedores de bibliotecas digitais. O propósito principal é injetar códigos maliciosos nas cadeias de suprimentos de software para atingir um número expressivo de usuários em todo o ecossistema tecnológico global.
Alvo em desenvolvedores e novas frentes
Além do furto direto de carteiras digitais, os cibercriminosos adaptaram o método para invadir repositórios de projetos e ferramentas populares de programação. Essas investidas frequentemente empregam entrevistas de emprego falsas ou testes técnicos em plataformas de código aberto, induzindo engenheiros a clonarem acervos comprometidos.
Uma análise divulgada recentemente pela Artic Wolf Labs acerca do grupo BlueNoroff demonstrou que o alcance dessas operações se ampliou de maneira significativa recentemente. A ofensiva atingiu centenas de empresas importantes em dezenas de nações, conforme apontam os dados técnicos.
“A campanha continua a depender de pesquisas de alvo, engajamento de operadores, infraestrutura personalizada e execução manual pelo usuário”, pontuaram os pesquisadores da Artic Wolf Labs em relatório.
Especialistas alertam que a defesa contra essas ameaças exige uma alteração profunda na conduta diária de profissionais da área técnica. A principal orientação é evitar a execução de scripts repassados por desconhecidos ou a validação de códigos no ambiente profissional sem o isolamento necessário em máquinas virtuais descartáveis.
Organismos internacionais e agências de segurança de países como Austrália e Japão recomendam que qualquer indício de invasão seja comunicado imediatamente às autoridades competentes. É fundamental adotar medidas rápidas de proteção, como a revogação de sessões ativas, a alteração imediata de senhas de acesso e a transferência de valores em criptomoedas para carteiras físicas totalmente desconectadas da internet.
What do you feel about this post?

Like

Love

Happy

Haha

Sad