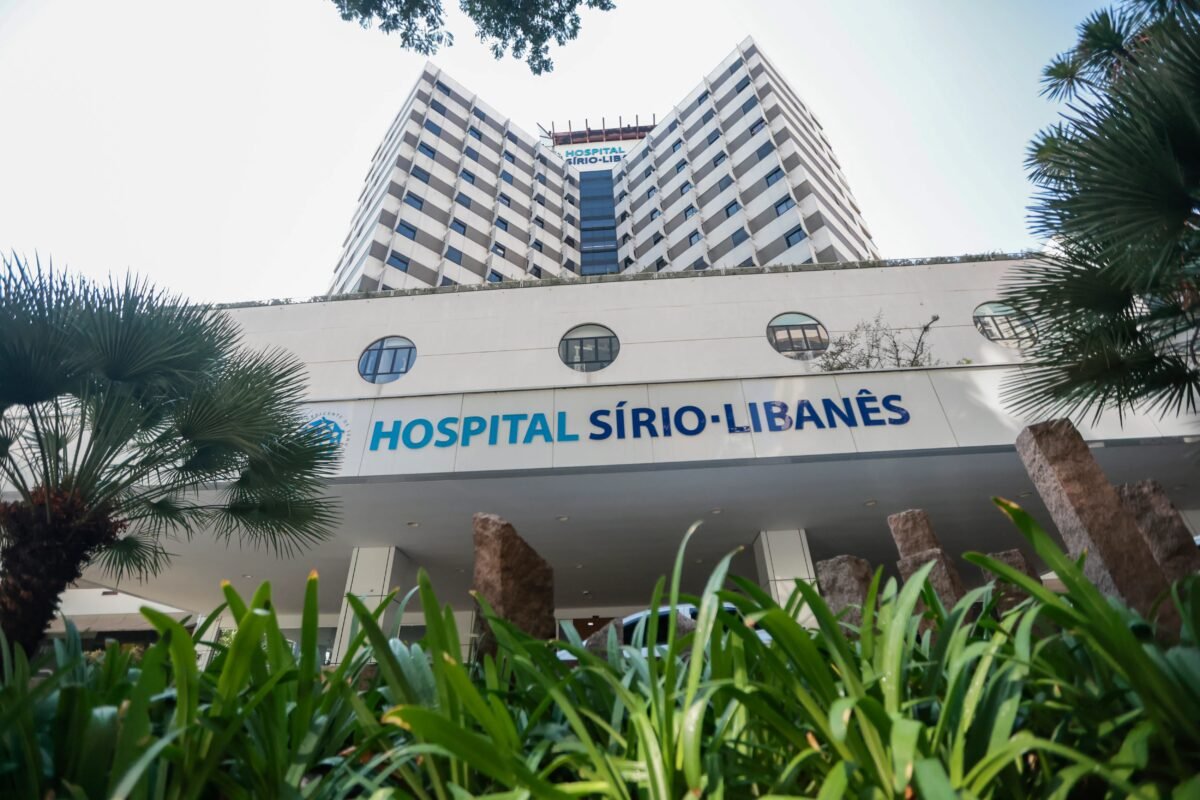
O Hospital Sírio-Libanês confirmou nesta sexta-feira (16) a ocorrência de um incidente cibernético em um sistema interno de relatórios, situação que pode ter resultado na exposição não autorizada de dados cadastrais e sensíveis. As informações potencialmente comprometidas estão restritas a projetos sociais geridos pela instituição, sem qualquer impacto sobre a base geral de pacientes do hospital.
Diante do ocorrido, a direção da entidade hospitalar comunicou prontamente o caso à Polícia Federal e à Autoridade Nacional de Proteção de Dados (ANPD). Conforme a nota oficial, as equipes de tecnologia detectaram “um possível acesso não autorizado” à plataforma. O episódio, ocorrido em 21 de setembro, teve a autoria assumida pelo grupo cibercriminoso Seven Deadly Sins (7DS), especializado em extorsões e invasões contra redes corporativas.
Para demonstrar a violação de segurança, os invasores divulgaram em seu blog dois arquivos com inventários das tabelas que teriam sido subtraídas da rede.
Dados associados a iniciativas sociais
Segundo as informações veiculadas pelos criminosos, os arquivos teriam sido capturados de um servidor ligado ao Mangará Digital. A ferramenta, estruturada em código aberto e desenvolvida pelo Sírio-Libanês, opera na conexão remota entre pacientes e equipes de saúde, com foco especial em ações voltadas ao Sistema Único de Saúde (SUS). A instituição, contudo, não atestou a legitimidade das informações divulgadas pelo grupo.
Os registros compartilhados sugerem a extração de aproximadamente 1.600 planilhas no formato CSV, reunindo um volume total de 2,96 GB e mais de 10 milhões de linhas. Com base nas tabelas com maior volume de registros, projetos específicos podem ter sido abrangidos:
* Mangará Digital: Totaliza 532.432 linhas, abrangendo cadastros de pacientes (121.422), agendamentos e horários (133.006), usuários e reuniões (193.028), registros estruturados de pacientes (27.088) e demais informações (57.888). * APOST: Programa voltado ao suporte de indivíduos com demandas associadas a apostas e jogos, reunindo 153.440 linhas entre notas clínicas de consultas (80.864) e triagens (72.576). * Telenordeste: Ação de telessaúde com o Ministério da Saúde que soma 248.199 linhas, englobando teleinterconsultas (194.306) e protocolos assistenciais (53.893). * Tele-UTI: Frente de suporte intensivo remoto com 274.421 linhas listadas, divididas entre metas de acompanhamento (224.944) e televisitas (49.477). * Base de internações do SUS: Registros de internações com cerca de 1.838.735 linhas (aproximadamente 1,84 milhão), cuja conexão direta e origem técnica ainda dependem de confirmação.
Investigações e orientações de segurança
O Hospital Sírio-Libanês informou que abriu investigações técnicas aprofundadas para apurar a dimensão do ataque. A instituição enfatizou que os serviços e atendimentos seguem funcionando sem qualquer interrupção e que, até a publicação do informe, não havia evidências de que os dados tivessem sido divulgados publicamente ou empregados de forma indevida.
O principal risco identificado pela entidade envolve a tentativa de golpes por meio de abordagens fraudulentas que usem o nome do hospital. Esse modelo de ação fraudulenta, conhecido no meio da segurança digital como “spear-phishing”, utiliza dados específicos das vítimas para transmitir maior credibilidade ao contato.
Em virtude desse risco, o Sírio-Libanês alerta que jamais solicita pagamentos, códigos de confirmação ou senhas por telefone, mensagens ou e-mail, e orienta que qualquer comunicação suspeita seja validada diretamente em seus canais oficiais.
What do you feel about this post?
Like
Love
Happy
Haha
Sad