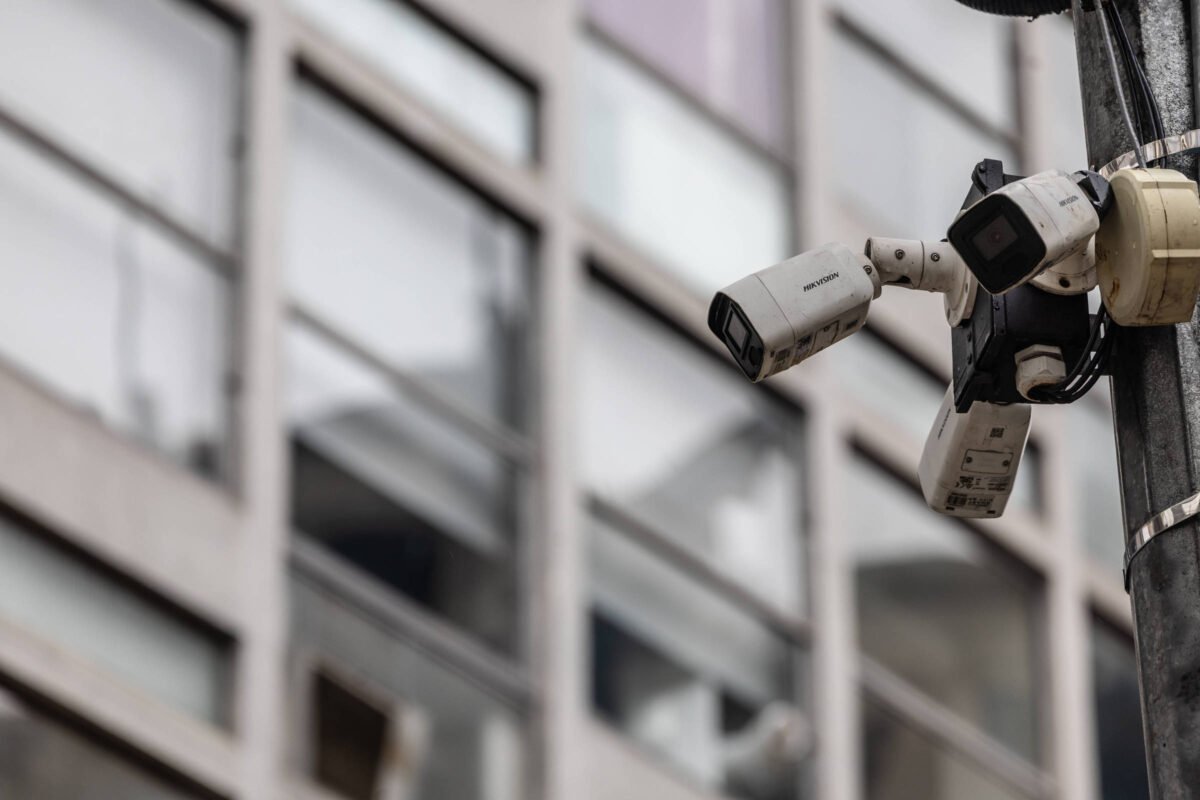
A plataforma do Smart Sampa, programa de vigilância com reconhecimento facial do município de São Paulo, tinha outra falha além daquela que permitia acesso indevido a mais de 89 mil câmeras de segurança, mostra reportagem publicada nesta terça-feira (3). Essa vulnerabilidade permitiu acesso a câmeras de vigilância hospedadas pela empresa Monuv, que oferece serviço de armazenamento em nuvem a empresas parceiras do Smart Sampa. A falha viabilizava o acesso a imagens de 17 mil câmeras.
Como prova, foi possível circular pelas ruas do centro de São Paulo, acenar para as câmeras e conseguir coletar as imagens na plataforma. Na semana passada, também foi possível acessar uma câmera de segurança por meio de um link da Monuv —neste caso, imagens em tempo real na rua Dr. Mari Vianna, no bairro Santa Rosa, em Niterói (RJ)— mas não havia comprovado conexão com o Smart Sampa. Não foi necessário nenhum tipo de autenticação com senha para assistir às imagens.
Procurada, a Monuv afirmou que mantém uma estrutura de segurança “em linha com as boas práticas do setor” e que isso inclui “controles de acesso, autenticação e proteção de dados e transmissões”. A empresa disse que os links citados na reportagem “foram expostos a partir do vazamento de credenciais de acesso na plataforma do Smart Sampa, que possui acesso às câmeras compartilhadas”.
A Prefeitura de São Paulo afirmou, por meio de nota, que a falha apontada envolve uma “lista com links” de imagens de câmeras de segurança que “nunca esteve pública ou disponível para acesso na internet”. Além disso, afirmou que “no há sinais de ataque ao sistema”. Foi possível acessar as transmissões das câmeras diretamente por cinco dias, com registros ao vivo de ruas onde moram autoridades como o ministro do STF (Supremo Tribunal Federal) Alexandre de Moraes e os ex-presidentes Michel Temer e Fernando Henrique Cardoso.
Falhas estruturais
Os primeiros problemas de segurança no sistema, apontados em 20 de outubro, indicavam a possibilidade de acesso indevido a 89 mil câmeras de vigilância. Havia logins de servidores públicos num repositório público e era possível espelhar a transmissão de câmeras por meio de um prompt em programa de inteligência artificial. Imagens de locais como unidades de saúde, escolas de ensino infantil e outros equipamentos públicos estavam acessíveis.
No último sábado (31), foi mostrado que falhas na plataforma permitiam que usuários tivessem acesso a imagens de câmeras de diversos municípios e a dados sigilosos de forma ilimitada, indicam documentos técnicos e relatos de especialistas em cibersegurança. Eles descrevem problemas generalizados no desenho da plataforma SentinelX —que serve como base para o programa de vigilância—, com várias vulnerabilidades que poderiam ser exploradas por invasores.
Foi possível confirmar que endereços virtuais ligados a 13 cidades estavam expostos na internet: Campinas (SP), Catanduva (SP), Franco da Rocha (SP), Guarulhos (SP), Mairinque (SP), Mairiporã (SP), Nova Granada (SP), São José do Rio Preto (SP), São Roque (SP), Goiânia (GO), João Pessoa (PB), Joinville (SC) e Londrina (PR). Segundo especialistas, o ideal seria que esses domínios estivessem ocultos para dar mais proteção aos ambientes digitais.
De acordo com um dos documentos revisados, que descreve em detalhes as vulnerabilidades da SentinelX descobertas a partir de testes, arquivos disponíveis sem restrição nos portais municipais expõem o código usado para criar os sites. Esse código revela endereços de sistemas internos e regras de verificação de acesso. Usuários com credenciais básicas teriam acesso às notificações de reconhecimento facial em tempo real —aproximadamente 2.000 faces por minuto, com dados biométricos—, de acordo com dois documentos e o relato de um dos entrevistados. Isso também ocorria com câmeras de leitura de placas, o que significa risco de permitir a um invasor rastrear veículos em tempo real. Documentos mostram, com capturas de tela, que contas comuns também poderiam ter acesso a dados sigilosos como CPF e telefone de agentes da GCM (Guarda Civil Metropolitana), e boletins de ocorrência elaborados pela guarda.
Vazamento
A Secretaria Municipal de Segurança Urbana afirmou, em nota, que os links apontados estavam em “uma planilha de Excel resultado de um trabalho de análise de cibersegurança da plataforma do Smart Sampa, realizado pela Prodam e iniciado no último dia 20, a pedido do prefeito Ricardo Nunes”. O órgão informou que “ela foi apresentada nesta semana à SMSU para medidas adicionais de proteção, o que prontamente foi feito”. A secretaria afirma que “o envio da planilha com links de câmeras de empresas parceiras do Smart Sampa configura um novo ato criminoso de vazamento de dados sigilosos e confidenciais”.
A gestão municipal afirma que o arquivo foi encaminhado ilegalmente e que “serão adotadas as providências administrativas e legais cabíveis para a devida investigação e responsabilização dos envolvidos”. A pasta também informou que as empresas parceiras “possuem infraestrutura tecnológica própria, sendo responsáveis pela administração, operação e pelos mecanismos de segurança de seus respectivos ambientes e equipamentos”.
Em nota, a Monuv afirmou que seguiu as especificações de acesso e segurança definidas pelo próprio Smart Sampa. Informou, também, que tem dez anos de atuação no mercado e que “tem como clientes empresas de segurança e monitoramento em todo o país”. “A Monuv tem a segurança como valor e segue comprometida com a proteção das imagens e dos dados de seus clientes”, concluiu.
What do you feel about this post?

Like

Love

Happy

Haha

Sad