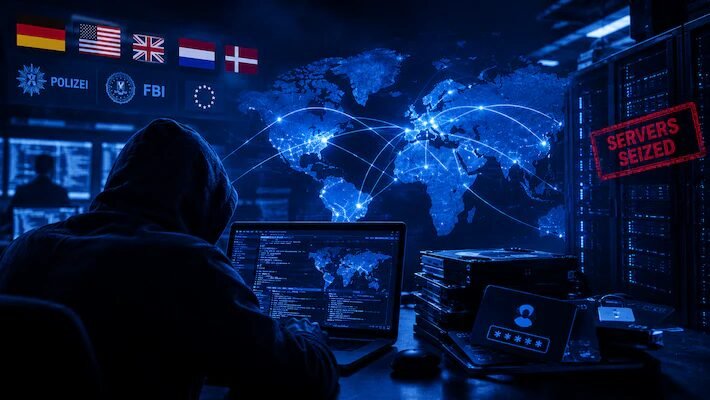
Uma coalizão internacional de segurança pública desmantelou servidores e redes de distribuição de malwares utilizados por criminosos para invadir computadores, sequestrar dados e aplicar golpes financeiros globalmente. A cooperação entre polícias de diversos países e empresas privadas de tecnologia neutralizou ferramentas digitais de alto impacto, recolhendo 6,4 milhões de credenciais de acesso que estavam sob o controle de quadrilhas.
A ofensiva teve como foco esquemas operados no modelo de serviços para o cibercrime, permitindo que organizações criminosas alugassem ou utilizassem infraestruturas para cometer fraudes em larga escala. Entre as principais ameaças neutralizadas estão ferramentas de acesso remoto e carregadores de arquivos maliciosos que abriam caminhos para infecções severas, como ataques de resgate digital (ransomware).
A investida veio a público por meio de comunicados oficiais emitidos simultaneamente por autoridades e agências de segurança internacional envolvidas, incluindo o Escritório Federal de Polícia Criminal da Alemanha (BKA), a Agência da União Europeia para a Cooperação Policial (Europol) e o Departamento de Justiça dos Estados Unidos.
Bloqueio de servidores e cooperação internacional
Durante os dias de atuação intensiva, autoridades policiais de nações como Alemanha, Países Baixos, Estados Unidos, Reino Unido e Dinamarca efetuaram o bloqueio de centenas de servidores e endereços de internet empregados para controlar os programas maliciosos. As intervenções atingiram diretamente a infraestrutura tecnológica que mantinha as redes ativas e dificultava a identificação dos operadores por parte dos investigadores tradicionais.
Além das quedas de servidores, a ação policial permitiu resgatar mais de seis milhões de credenciais de acesso que haviam sido subtraídas de computadores infectados e armazenadas em servidores criminosos para comercialização clandestina ou novas invasões.
O chefe do BKA, Carsten Meywirth, destacou que a operação comprova capacidade de resposta internacional frente à infraestrutura criminosas tecnicamente avançadas. O representante policial ressaltou ainda que a tentativa de reconstruir infraestruturas após operações policiais apenas gera novos rastros que facilitam a identificação dos responsáveis. A entidade também publicou um comunicado oficial sobre o caso.
Como verificar dados expostos e proteger contas
Para mitigar os danos causados pelo vazamento massivo de informações, autoridades europeias disponibilizaram ferramentas públicas de verificação. Por meio desses sistemas, cidadãos e empresas podem consultar se endereços de e-mail constam nas bases de dados aprendidas durante a operação de desmantelamento.
Especialistas em segurança da informação da Europol e do Departamento de Justiça norte-americano reforçaram que os usuários devem adotar práticas rigorosas de proteção digital, como a substituição imediata de senhas comprometidas por combinações complexas e a ativação da verificação em duas etapas (MFA) em todas as contas de e-mail, redes sociais e sistemas corporativos.
Segundo entidades como o Escritório Federal de Polícia Criminal da Alemanha, a cooperação entre agências governamentais e equipes de resposta a incidentes continua para notificar provedores e proprietários de sites cujos sistemas foram utilizados indevidamente pelos criminosos.
What do you feel about this post?

Like

Love

Happy

Haha

Sad