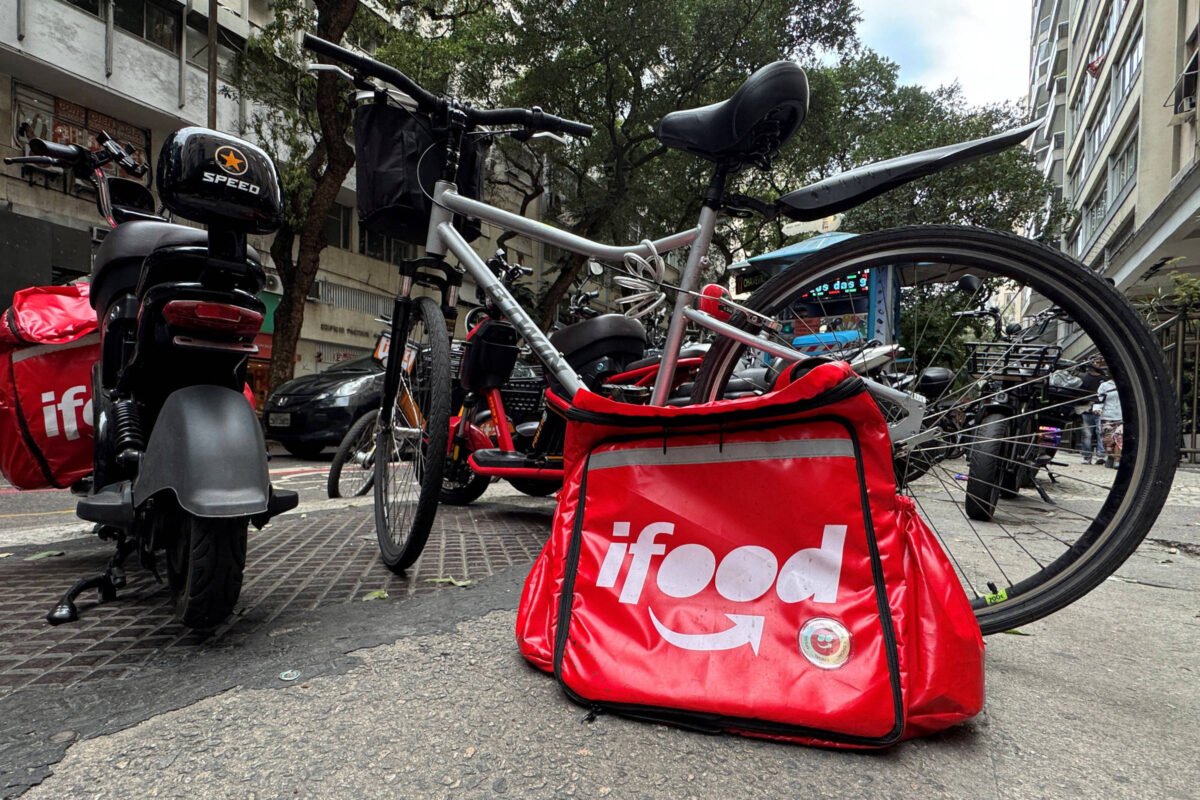
Dados cadastrais de clientes, entregadores e restaurantes parceiros do iFood foram acessados de maneira indevida no último dia 14 de novembro, conforme informou a própria empresa nesta quinta-feira (19). Até o momento, não existe uma estimativa oficial sobre o total de pessoas atingidas, mas a companhia iniciou o envio de notificações por e-mail aos afetados.
De acordo com o esclarecimento da plataforma, informações sensíveis como senhas, cartões de crédito e demais meios de pagamento, saldos, extratos bancários e dados biométricos ficaram seguros e não foram acessados. A empresa também destacou que não há evidências, até o momento, de que o material exposto tenha sido utilizado de forma indevida ou
What do you feel about this post?
0%

Like
0%

Love
0%

Happy
0%

Haha
0%

Sad
0%