Páginas oficiais de governos na Europa e em outras regiões saíram do ar nesta quarta-feira (21) após a revelação de uma série de falhas críticas em uma linguagem de programação amplamente utilizada. A situação gerou uma corrida entre os administradores de sistemas para proteger suas plataformas contra possíveis ataques cibernéticos.
Os criadores da linguagem de programação PHP anunciaram nesta terça-feira (20) a identificação de duas vulnerabilidades graves, aconselhando que os administradores atualizassem os portais assim que um patch fosse lançado. Por volta das 10h45 (horário de Brasília) desta quarta-feira, eles comunicaram que uma nova versão corretiva já estava acessível, abrangendo várias edições diferentes do software.
Apesar disso, diante de informes de que criminosos virtuais já exploravam as falhas para invadir páginas, autoridades da Holanda e da Finlândia decidiram desligar preventivamente seus sistemas antes mesmo da aplicação da correção.
Alcance global e ameaças
O PHP sustenta uma parcela massiva da internet, provocando apreensão sobre a segurança de um volume expressivo de páginas eletrônicas.
“O PHP está em toda parte. Ele opera discretamente sites em WordPress, Drupal, Joomla e Magento, plataformas de hospedagem compartilhada, painéis de controle e uma enorme quantidade de softwares que nem sequer informa que usa PHP nos bastidores”, afirmou a empresa de segurança cibernética Huntress em uma publicação em seu blog.
Dane Knecht, diretor de tecnologia da empresa de segurança para web e nuvem Cloudflare, disse que os ataques estavam começando a surgir e que a Cloudflare atualizava suas regras de firewall como medida provisória.
“Estamos vendo os primeiros ataques surgirem e atualizando as medidas de mitigação à medida que aparecem novos vetores. Esta é apenas uma medida provisória. Aplique a correção assim que o PHP lançar a atualização”, postou Knecht no X.
A Wordfence, um plugin de segurança que protege sites em WordPress, afirmou que todos os sites em WordPress funcionam em servidores com PHP instalado. A empresa alertou que as atualizações automáticas não aplicariam a correção e recomendou que os proprietários dos sites descobrissem quem é responsável por atualizar o PHP em suas páginas.
Agências de segurança cibernética da Europa, Austrália, Japão e Reino Unido aconselharam os usuários do software a atualizarem os sistemas imediatamente ou a suspenderem as páginas até que os patches fossem aplicados. O próprio órgão de segurança cibernética da Holanda interrompeu suas atividades online, justificando a ação como precaução diante das brechas.
Representantes oficiais indicaram que todas as edições a partir do PHP 5 poderiam ser atingidas, embora a plataforma ainda não tenha especificado quais versões estão vulneráveis.
O que é o PHP?
O PHP é uma linguagem de programação empregada para gerenciar sites. No momento em que um usuário acessa um endereço eletrônico, um servidor rodando PHP compila o conteúdo e o entrega ao navegador. Trata-se de uma ferramenta gratuita e de código aberto, mantida por colaboradores voluntários.
Trata-se também de um dos recursos mais populares da rede mundial. O PHP está presente em aproximadamente 75% dos portais cuja tecnologia subjacente pode ser identificada, conforme dados da empresa de monitoramento W3Techs. Ele serve de base para o WordPress, que alimenta cerca de 43% de todas as páginas da internet, abrangendo desde blogs e pequenos negócios até portais estatais, e-commerces e sites jornalísticos.
“Não comentamos os detalhes de questões de segurança, mas nossa equipe está preparada e vem trabalhando com a equipe de segurança do PHP para garantir uma atualização tranquila”, comentou a Automattic, empresa responsável pelo WordPress.com.
Especialistas em proteção digital apontaram que as falhas poderiam expor milhões de servidores, visto que uma vasta quantidade de páginas depende dessa mesma base tecnológica. Em vez de mirar alvos específicos, invasores poderiam varrer a rede em busca de ambientes que utilizem versões vulneráveis do PHP.
Investidas hackers combinadas com inteligência artificial, que cresceram nas últimas semanas, poderiam intensificar o risco, avaliou Lukasz Olejnik, pesquisador sênior visitante do King’s College London.
“A escala é enorme”, alertou Olejnik. “E, com a IA, a exploração pode ocorrer instantaneamente e em larga escala.”
O perigo atinge principalmente páginas menores administradas por pessoas ou instituições com poucos recursos técnicos, frequentemente hospedadas em ambientes compartilhados onde os usuários não controlam diretamente os servidores subjacentes.
Analistas ressaltaram que esses portais podem demorar mais tempo para receber os patches de segurança, permanecendo vulneráveis muito após a disponibilização das correções.
Interrupções em massa
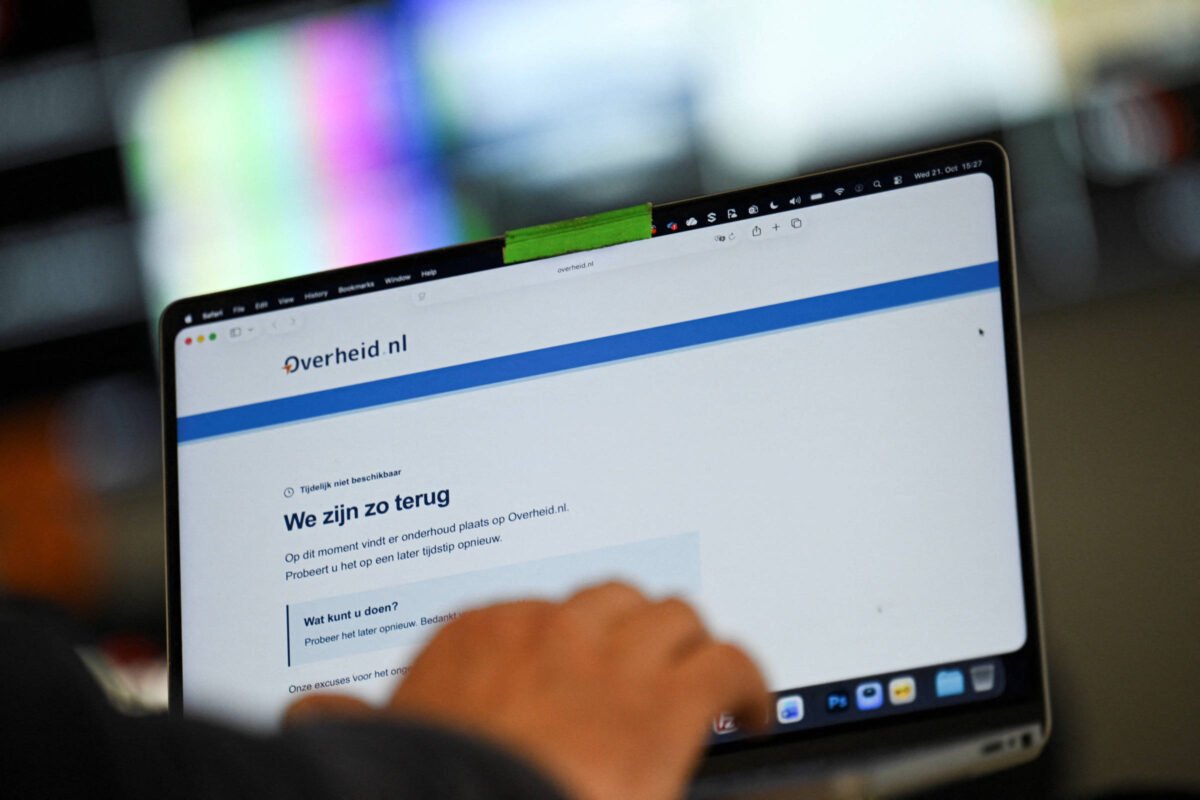
Na Holanda, diversas entidades seguiram a diretriz do Centro Nacional de Segurança Cibernética e tiraram do ar páginas abertas ao público, incluindo o Porto de Roterdã, o portal governamental Overheid.nl, a federação nacional de futebol KNVB, as páginas dos cinco principais partidos políticos do país e unidades hospitalares.
A empresa municipal dinamarquesa de TI Kombit relatou a desativação de múltiplos serviços, entre eles a plataforma nacional de comunicação escolar, conforme relatado por um porta-voz à Reuters.
O impacto foi ainda mais abrangente na Finlândia, onde a estatal de tecnologia Valtori comunicou a suspensão dos serviços públicos da rede governamental “como medida de precaução”.
O Ministério do Interior da França declarou ter desativado provisoriamente portais administrativos de administrações locais enquanto aguardava a solução de segurança.
A CISA (agência de segurança cibernética dos Estados Unidos) não respondeu aos e-mails que solicitavam comentários.
What do you feel about this post?

Like

Love

Happy

Haha

Sad